股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
亚信AIStorm亮相2026国家网安周香港分论坛 AI安全的新分界线,可用更要可信可控
发布时间 :2026年09月17日
类型 :公司新闻
分享:
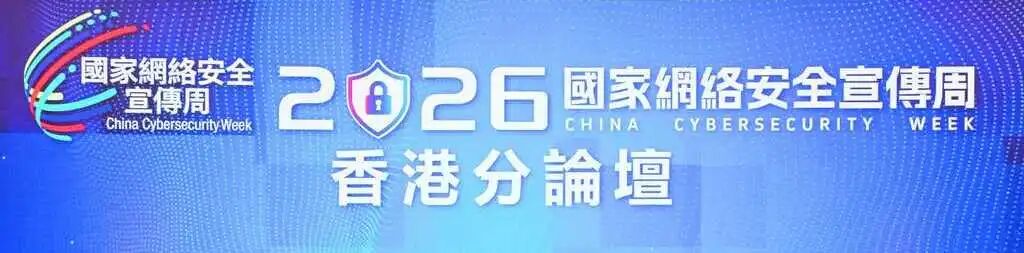
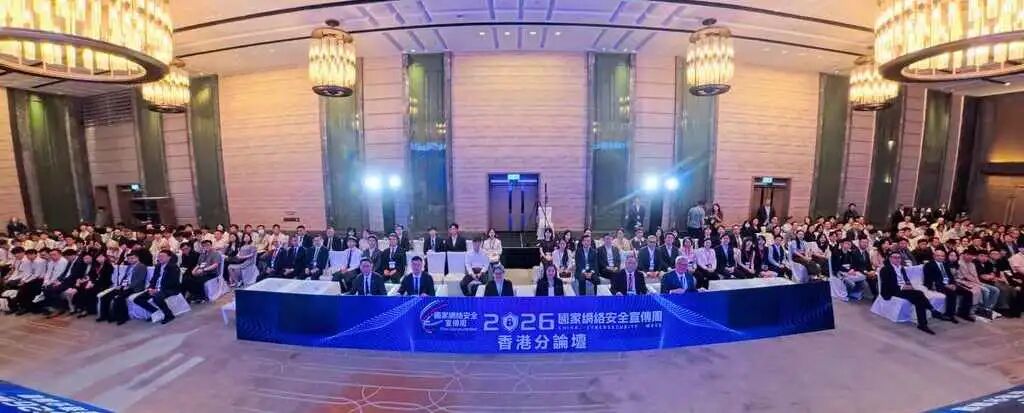
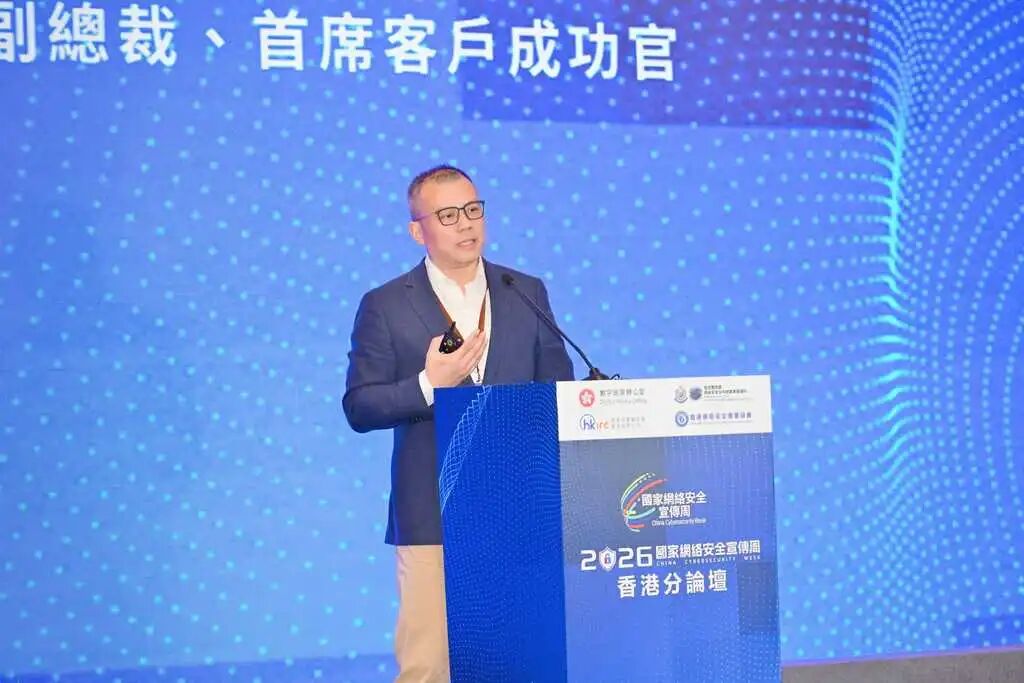
亚信海外品牌AIStorm亮相香港分论坛,亚信安全高级副总裁、首席客户成功官吴湘宁受邀发表《AI重塑攻防之后:企业安全的下一条分界线》主题演讲,深入探讨了在人工智能全面重塑攻防格局的背景下,安全需要建立新的分界线,从单纯回答“是否安全”走向“行动是否授权”,通过可验证的标准实现持续的安全风控。
旧缺口承受更快代价
安全闭环不能停留在“动作”
演讲中,吴湘宁指出,当前企业正面临更加严峻、更具代价的控制缺口。根据多项行业研究显示,软件漏洞利用依然是数据泄露的首要初始入口(占31%),而攻击者的平均突破时间已缩短至29分钟,全球平均泄露成本高达499万美元。这些数据共同向业界提出了三个核心拷问:暴露能否减少?处置能否赶上?业务损失能否被限制?
在真实的企业安全运营中,采取处置措施绝不等于完成了安全闭环。以某跨国汽车企业的安全事件为例,其从关闭全球系统到分阶段复产历时两个多月,这说明执行隔离和修复仅仅是动作,企业还需要充分的证据来证明风险受控、业务真正达到了恢复要求。同时,针对深伪诈骗等现实威胁,吴湘宁指出,看起来可信不等于可以执行,身份必须核实、操作必须授权、结果必须核验,绝不能将“我相信这个人”直接等同于“这项操作可以执行”。行动之后验证结果、行动之前确认可信,这两个关键要求已经成为贯穿现代企业安全管理的主线。
AI改变的不只是攻击
攻防与攻击面的三重变化
随着AI技术与智能体应用与企业业务的不断融合,攻与防呈现出三重深刻变化:攻击侧,AI能力加持愈发显著。AI攻击数量同比增加89%,82%的检测活动无恶意软件,防御须从“文件是否恶意”转向“行为与上下文是否异常”;防御侧,AI的真实价值被重新界定。微软研究显示Agent辅助使分析师在恶意邮件上投入时间增加53%,IBM研究显示AI与自动化组织平均泄露成本更低,但属样本关联,须先验证任务级效果;攻击面侧,AI自身正在成为被攻击的系统。AI自身成为目标,EchoLeak漏洞及超20%样本组织遭遇AI相关外泄说明,“AI增强攻击、AI增强防御、AI自身需要防护”已经成立。
治理对象扩展
从“回答是否安全”走向“行动是否获得授权”
在技术演进方向上, NIST CSF 2.0与SP 800-207等经典原则并未过时,关键在于将其嵌入更连续的运行过程:持续资产与暴露识别、身份中心控制与情境授权、跨域检测与人机协作、恢复能力与控制效果验证。
更具前瞻性的变化在于治理对象的扩展。当行动主体从人变为Agent,安全治理正从“回答模型是否安全”(输出治理)走向“行动是否获得授权”。结合OWASP Agentic Applications Top 10及相关概念文件,AIStorm指出,行业必须明确三个关键问题:主体——哪个Agent、代表谁行动;权限——能访问什么、能执行到哪一步;证据——行动能否审计、异常时能否接管。模型安全测试仍然必要,但已不足以单独覆盖Agent的运行风险。
Find-Block-Monitor
以创新理念打造可验证的闭环实践
单一平台优先、专业工具组合、AI优先重构工作流,这三条路线可以合理组合。决定其合理性的,不是架构名称,而是闭环效果。无论哪种路线,企业都应当接受一套中立的“治理与责任—证据与决策—执行与恢复”三层参考架构,确保AI可以辅助分析与决策,但不被预设赋予无限执行权限。
AIStorm将这套新的安全“度量”理念总结为“Find-Block-Monitor”即发现-保护-监测的闭环模型:先发现暴露并排好优先级,再在适合的场景采取保护措施,或者虚拟补丁这样的补偿手段,为修复争取时间。之后则需要持续监测残余风险和新异常,并最终通过修复与验证,以“结果”优化下一轮的发现和控制。
面向未来,安全闭环的演进路径可以分三步走:首先,夯实现有闭环。第二,发展人机协作,让AI协助整理证据、辅助调查、排定风险优先级,并给出受控的响应建议。第三步,走向行动治理,明确每个Agent的身份归属和最小权限,约束它能调用哪些工具,并做到运行时可审计、异常时可接管。这三步无论走到哪一步,边界都不变:自主程度更高,不等于安全程度更高;高风险动作,长期仍需人工授权;按下停止键,不等于已经发生的外部影响会自动消失。
分界线不在于用不用AI,而在于能否证明受控。企业最终需要的不是更多的智能标签,而是更少的失控风险。用AI加快判断,用明确边界约束行动,再用证据证明控制有效。这既是亚信AIStorm对全球网络安全行业发展的新研判,也标志着其将持续以创新的技术与务实的标准,助力香港及亚太企业在数字化浪潮中实现无忧前行。
分享到微信
X