股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
BrzCrypt勒索软件深度分析:从攻击链识别到联动防御
发布时间 :2026年09月29日
类型 :公司新闻
分享:
01 BrzCrypt勒索家族概述
BrzCrypt家族简介 BrzCrypt是以Windows环境为主要目标的勒索软件家族,重点影响Windows Server 2008、Windows 7、Windows 10等仍在运行的服务器和终端。该家族与Wmansvcs勒索家族在攻击基础设施、入侵路径和勒索运营方式上呈现相似特征;在Wmansvcs被破解后,公开样本中观察到攻击者使用BrzCrypt持续实施勒索活动。 BrzCrypt采用“RDP批量爆破+半自动化工具横向+离线加密”的组合方式。在入侵成功后,攻击者会先扩大权限和可达资产范围,优先掌握域账号、本地管理员、数据库服务账号以及浏览器保存凭据,随后选择数据价值最高、恢复难度最大的服务器实施集中加密破坏。
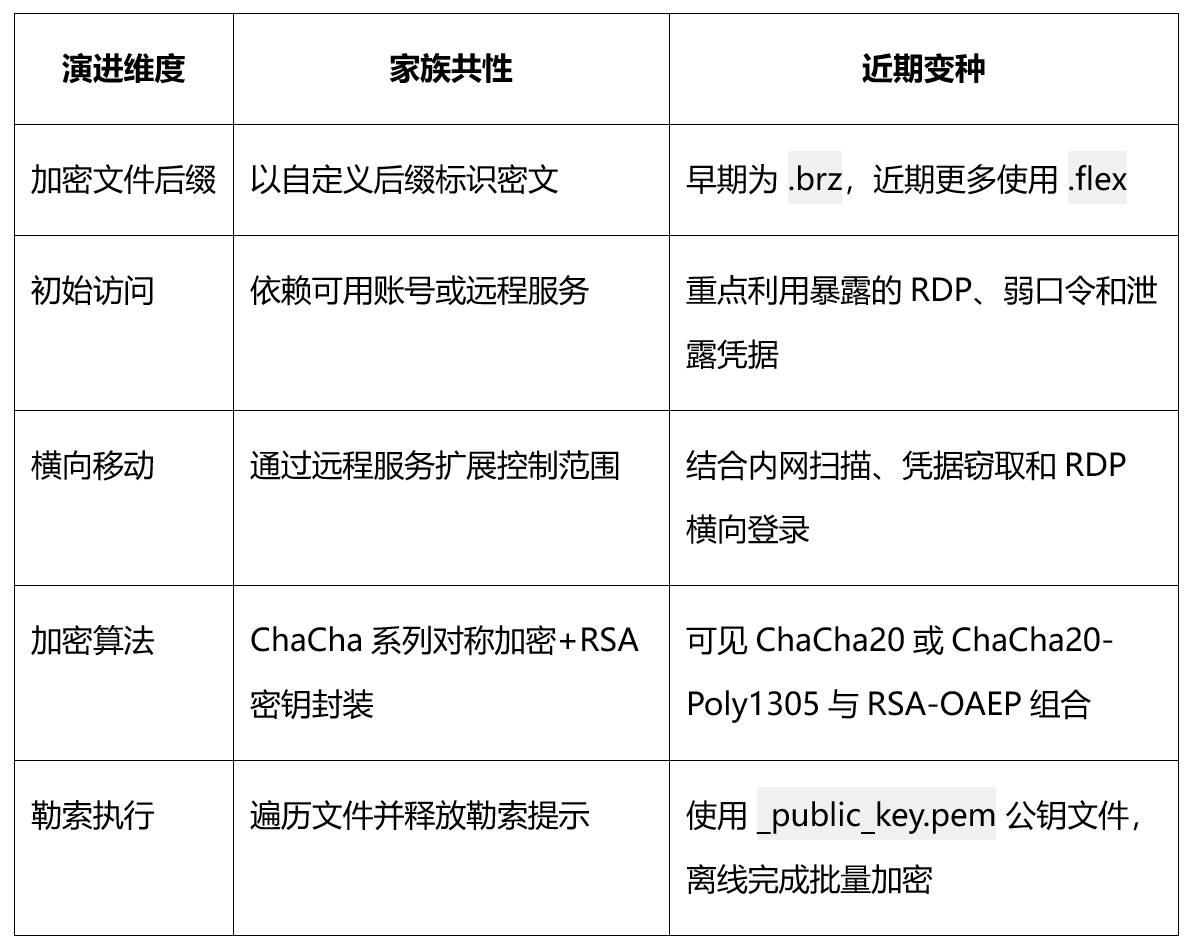
变种演进分析 从后缀变化、入侵路径和密钥管理方式看,BrzCrypt的近期变种更强调对企业内网的持续控制和对关键数据的精准打击。
02 BrzCrypt勒索攻击链全景分析
攻击链全景流程图 BrzCrypt的攻击过程通常由远程访问开始,以数据加密和勒索提示结束。加密只是最后一个环节,前面的凭据窃取和横向移动决定了最终影响范围。
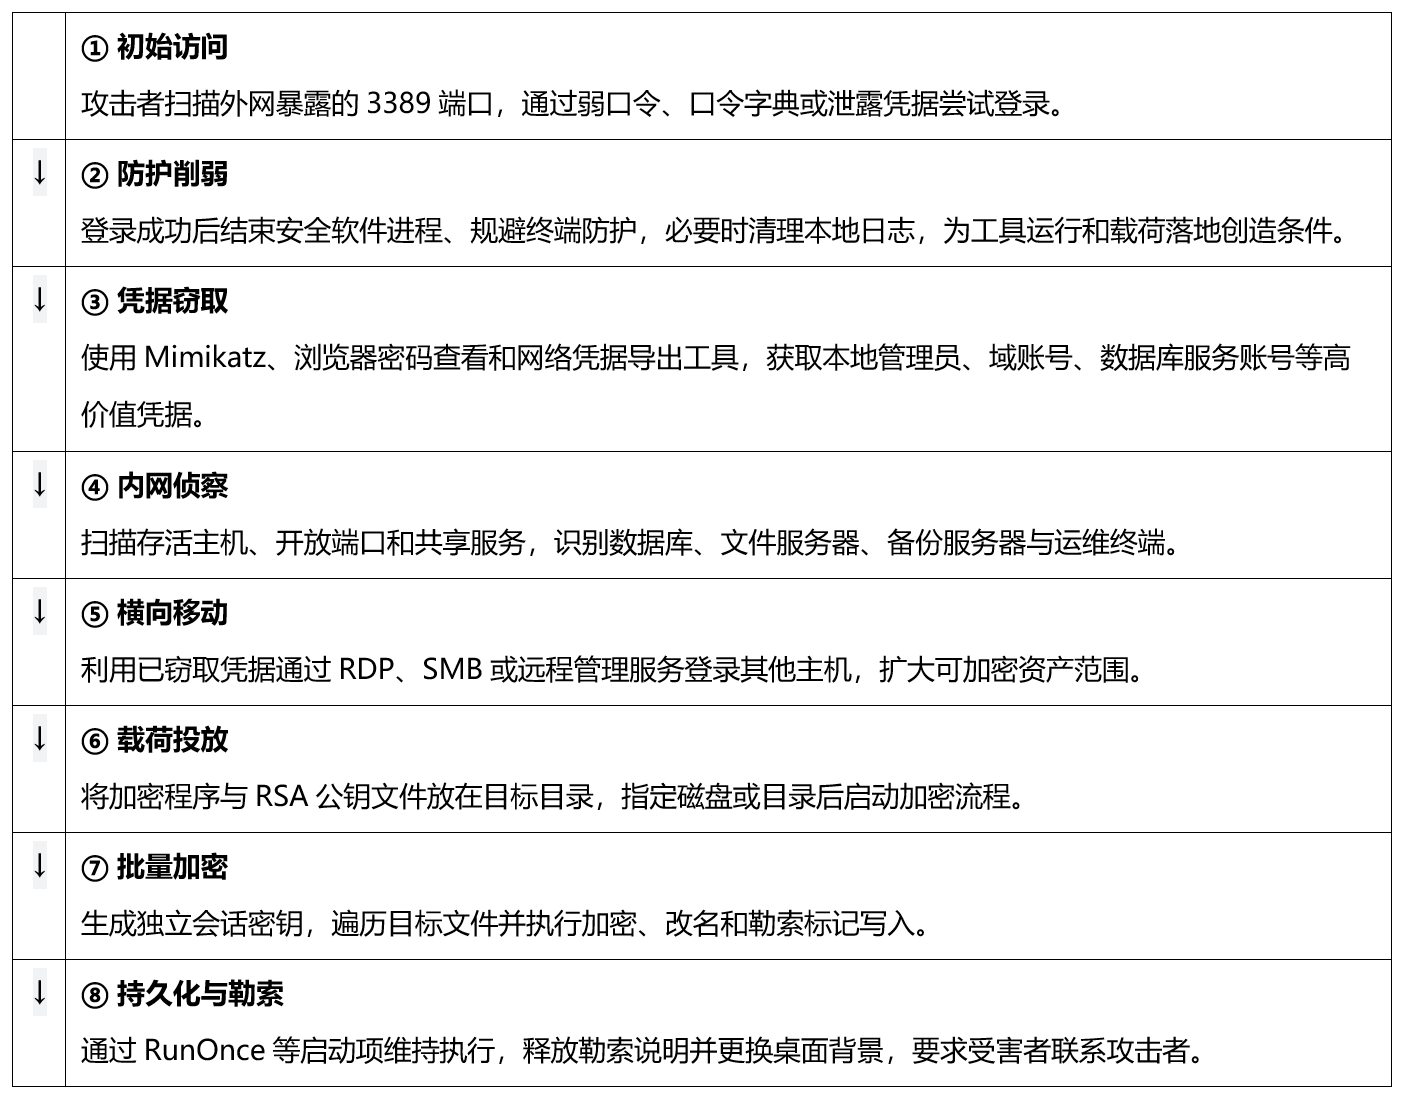
初始访问——RDP暴破 暴露在互联网侧的远程桌面是BrzCrypt最需要优先收敛的入口。未启用网络级身份认证、账户锁定和多因素认证的服务器,容易被口令字典持续尝试;一旦弱口令或泄露凭据有效,攻击者即可获得与正常管理员相似的操作权限。 典型攻击中,攻击者在已失陷跳板主机上配置NLBrute,以Administrator为主要用户名,加载上万条口令并设置近千个并发线程,对多台内网主机的3389端口进行验证。这表明BrzCrypt并非只在互联网入口使用口令爆破,进入内网后仍可能继续对横向目标实施高并发口令喷洒。
凭据窃取——从一台主机扩展到整个域 攻击者会在首台主机上寻找浏览器保存密码、RDP凭据、网络共享凭据、数据库连接信息和内存中的认证材料。配套工具包可同时调用Mimikatz和多种NirSoft凭据恢复组件,覆盖登录会话、Credential Manager、Vault、LSA Secret、域缓存、本地SAM、浏览器、网络共享、RDP、邮件、VNC和无线网络凭据;随后通过脚本把结果整理为哈希、明文口令和用户清单。 凭据导出完成后,攻击脚本还会清除Windows安全日志。日志事件1102与凭据访问事件4662、5379、5381在短时间内连续出现,是识别“凭据窃取—清痕—横向移动”链路的重要信号。
载荷投放——公钥文件与加密器同目录 加密程序通常与以 _public_key.pem 结尾的RSA公钥文件放在同一目录。攻击者先用自解压程序一次性释放Mimikatz、NirSoft、NLBrute、NetScan和配套脚本,再在掌握足够权限后投放核心加密器。样本会强制结束占用目标文件的进程,遍历指定磁盘或目录,并在加密完成后修改文件名、释放勒索信和更换桌面背景。
03 加密算法深度解析
混合加密架构 BrzCrypt采用“高效对称算法加密文件、RSA非对称算法封装密钥”的混合加密模式。不同变种可见ChaCha20或ChaCha20-Poly1305文件加密实现;近期样本使用RSA-4096-OAEP封装会话密钥,并以SHA-256辅助密钥处理,兼顾批量加密速度和密钥保护能力。
公钥文件与会话密钥 样本启动时查找同目录下以 _public_key.pem 结尾的RSA公钥文件,文件名前缀通常与受害者会话ID一致;缺少有效公钥时退出。 每个目标文件使用独立会话密钥。近期样本将经RSA-4096-OAEP封装后的512字节密钥写入密文头部,再用ChaCha20-Poly1305加密文件内容。 密文体相对原文件增加约41字节AEAD开销,其中包含16字节Poly1305认证标签;尾部还附加约56字节结构,用于记录原始文件大小、标志位、认证标签和格式标记。 文件加密可以在本地完成,不依赖C2实时下发或回传密钥;解密需要攻击者持有的对应RSA私钥。
加密目标文件类型 BrzCrypt重点加密能够直接影响生产和恢复能力的高价值文件,公开变种包含约199类目标扩展名。
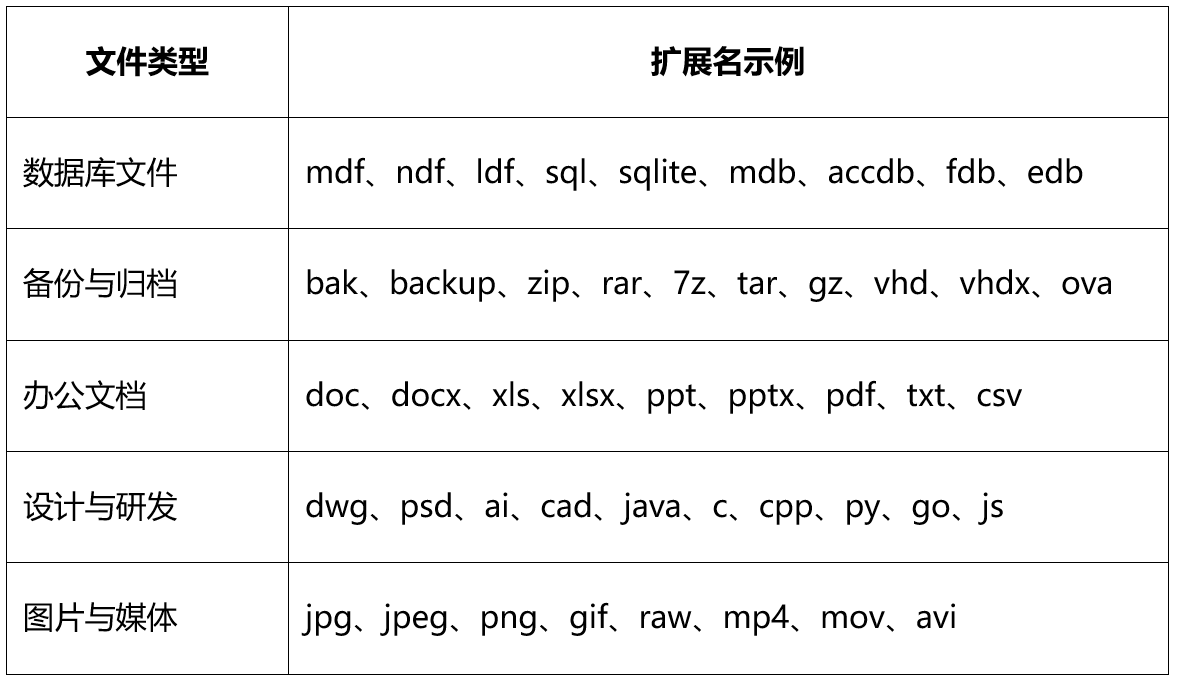
样本会主动排除Windows、Program Files、系统还原和回收站等系统目录,尽量保持主机可启动并持续展示勒索提示。这种“保留系统、摧毁数据”的设计,会让企业看似仍能登录服务器,却无法正常开展生产和恢复。
04 信息窃取与数据外泄判断
凭据窃取 BrzCrypt攻击者会优先获取能够复用到其他主机的身份材料,窃取目标包括本地管理员账号、域账号、数据库服务账号、浏览器保存密码、网络共享凭据和RDP登录信息。凭据导出结果可能以 Result.txt、HASHES.txt、Passwords.txt、NewPassTest.txt 和 Users.txt 等文件落地,发现后应立即按身份泄露事件处置。
主机与内网侦察 枚举主机名、用户名、系统版本和网络配置,确定当前权限和可达网段。 扫描存活主机、3389、445及数据库端口,识别高价值服务器。 查找备份目录、共享路径、虚拟机镜像和数据库文件,规划优先加密顺序。
离线加密与外泄判断 BrzCrypt能够在本地生成会话密钥并完成文件加密,是否观察到稳定C2回连流量并不是排除风险的前提。凭据已经在主机本地被提取,也意味着身份安全边界已经失守。 外泄排查应把业务文件和身份数据分开判断:一方面检查代理、防火墙、EDR和云出口日志中的异常连接、压缩归档、对象存储上传及带宽峰值;另一方面追踪凭据输出文件是否被复制、打包、经RDP剪贴板或共享目录带离。只有网络流量、主机文件操作和账号使用三类证据相互印证,才能形成可靠结论。
05 BrzCrypt勒索技术细节
加密范围:遍历全部磁盘、用户Profile及系统已知文件夹,并利用多线程并行加密提高处理速度。 文件占用处理:枚举正在运行的进程并强制结束数据库、办公软件等可能锁定文件的进程。 持续执行:写入 HKCU\Software\Microsoft\Windows\CurrentVersion\RunOnce注册表项,同时通过系统电源接口和等待定时器避免休眠中断加密。 痕迹清理:使用互斥量限制重复运行,并包含加密完成后的自删除逻辑。 密文命名:原文件名.(__会话ID__).(__联系邮箱__).flex。扩展名由命令行参数配置,攻击者可以为不同活动调整后缀。
桌面背景被修改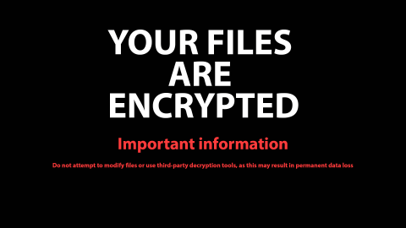
勒索信:内嵌HTML模板以“YOUR FILES ARE ENCRYPTED”为标题,写入会话ID和联系邮箱;攻击者宣称可免费解密1个文件,并允许付款前测试3个小于1MB的文件。 支付诱导:要求受害者购买比特币,并列举Binance、Coinbase、Kraken等交易平台;同时提供主邮箱和备用邮箱。
06 MITRE ATT&CK 战术技术映射
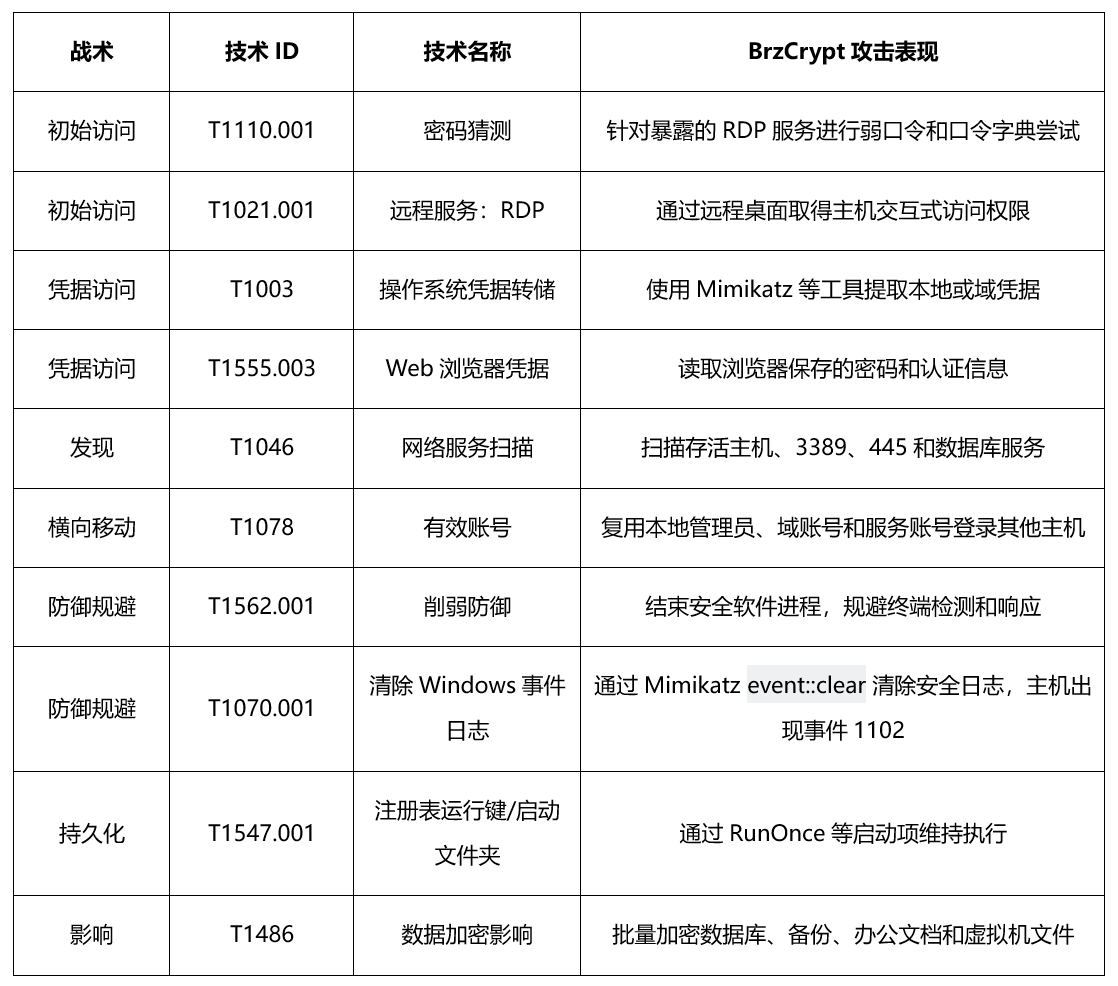
07 受影响范围与风险评估
高风险目标
互联网侧开放3389、使用弱口令或未启用多因素认证的Windows服务器。 Windows Server 2008、Windows 7、Windows 10等老旧系统和补丁长期滞后的主机。 本地管理员密码、域账号、数据库服务账号或备份账号在多台主机间复用的组织。 数据库、文件服务器、备份系统、虚拟化平台和运维终端位于同一平面网络的环境。 备份系统与生产域、生产账号和日常运维通道未做隔离的组织。
风险评估
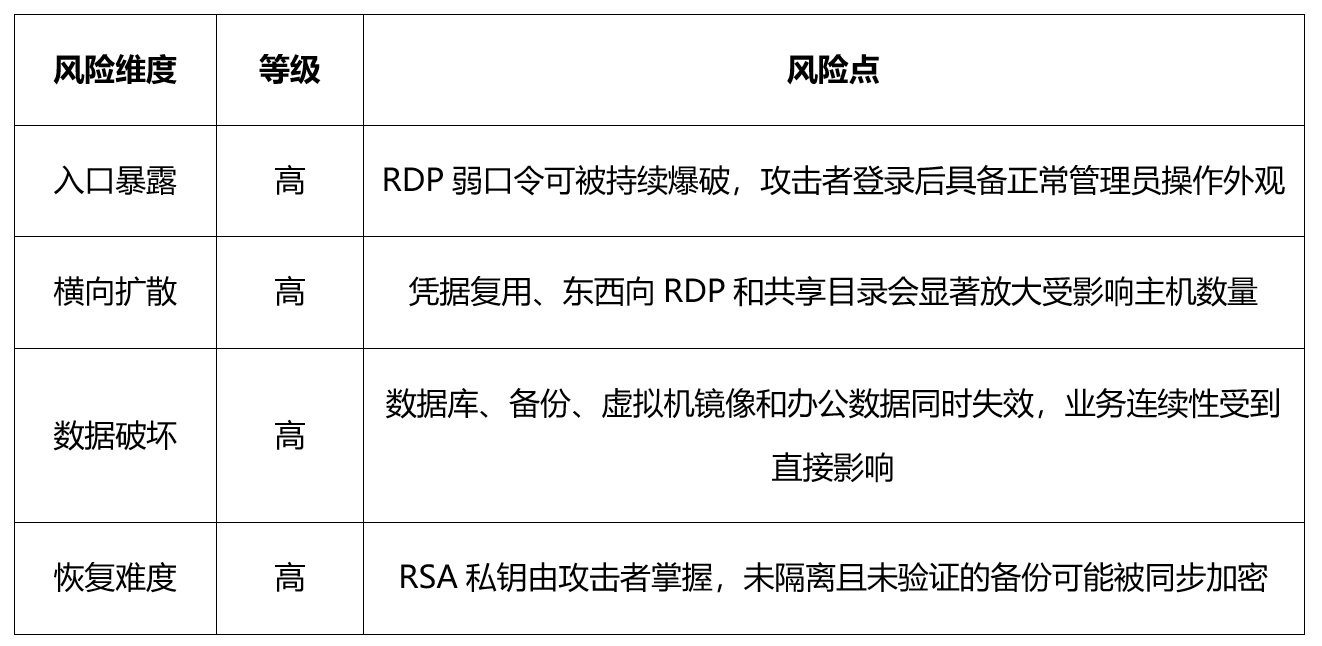
08 亚信安全解决方案
亚信安全检测方案 亚信安全增强型病毒码已经可以检测文中提及的勒索样本,并将其命名为:Trojan.Win32.Agentb
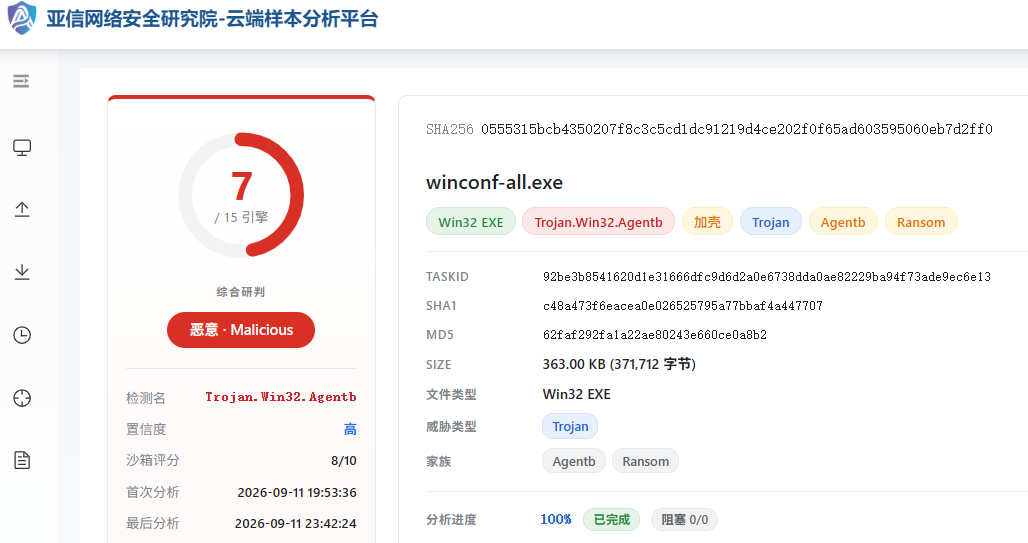
亚信安全产品加固方案 BrzCrypt的防护重点不是单点查杀,而是针对攻击链中的具体痛点逐项设防。亚信安全以“痛点—解决方案”的方式,将远程入口、终端行为、横向移动、联动响应纳入同一套防御体系。
? RDP暴露在公网,弱口令让攻击者直接进入服务器
痛点:互联网暴露的3389端口容易遭遇持续爆破;账号缺少多因素认证和登录限制时,攻击者可以使用弱口令或泄露凭据获得正常管理员权限。 解决方案:亚信安全防火墙系统(AISFW)关闭非必要的互联网3389映射,仅允许VPN或指定管理网段访问;信舷防毒墙系统(AISEDGE)部署在互联网出口和远程接入边界,对RDP爆破、恶意扫描、可疑下载及勒索载荷进行识别和阻断,并结合威胁情报与访问日志审计,降低攻击者从外部入口进入的概率。 ? 勒索软件通过批量改写文件,传统特征查杀难以及时拦截
痛点:BrzCrypt使用ChaCha系列算法本地加密文件,哈希、文件名和加密后缀可能随版本变化;攻击者还可能先结束安全软件进程,导致单纯依赖静态特征的防护失效。 解决方案:新一代终端安全(TrustOne)持续监控进程对文件的读取、写入、改名和扩展名修改序列,识别“短时间大量文件改写”的勒索行为并实时中断恶意进程;同时对安全软件被终止、可疑加密器与 _public_key.pem 同目录落地等行为进行告警和处置,并支持内网失陷主机隔离。
? 凭据被窃取后,RDP/SMB横向移动没有边界
痛点:数据库、文件、备份和运维主机处于同一平面网络,且复用本地管理员或服务账号;一台主机失陷后,攻击者无需再次破解口令即可连续登录其他服务器。 解决方案:亚信安全防火墙系统(AISFW)通过分区分域、访问控制和东西向流量策略,对数据库、文件、备份、虚拟化和运维工作负载实施边界控制,默认阻断非必要的RDP、SMB和远程管理流量;将高价值资产与普通办公网、互联网接入区隔离,缩短攻击者可达路径。
? 身份、网络和终端告警分散,发现时已经进入加密阶段
痛点:单看一次登录失败、一个Mimikatz文件或一条异常网络连接,很难判断完整攻击链;告警无法关联时,安全人员难以及时锁定首台失陷主机和受影响范围。 解决方案:亚信联动防御系统(AI XDR)汇聚身份、网络、终端、云和网关数据,将“RDP异常登录—凭据工具—横向连接—批量文件改写”串联分析;按照响应策略联动封禁攻击源、锁定账号、撤销会话、隔离终端和下发检测规则,并以行为链开展威胁狩猎,提升对新构建和新后缀变种的发现能力。
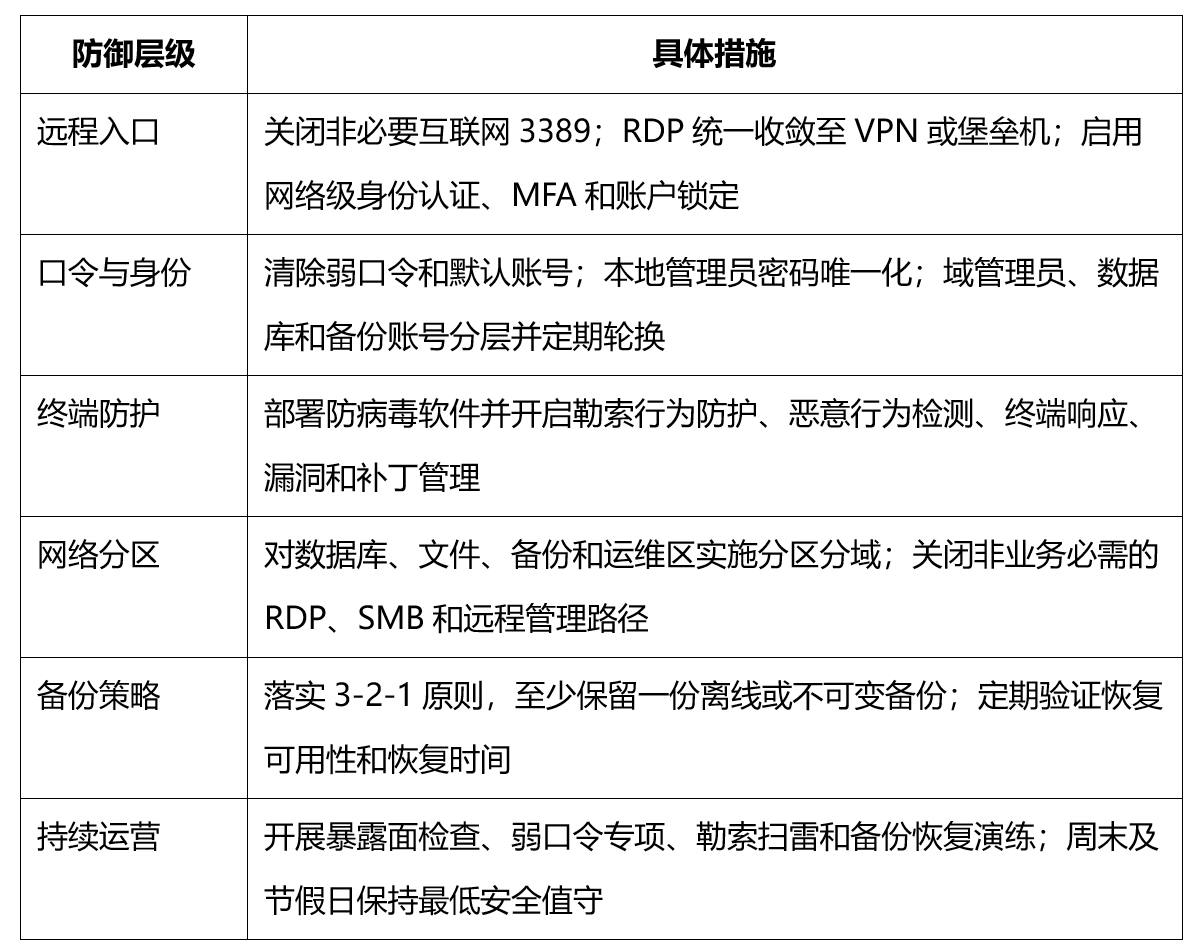
09 防御建议与应对措施
企业应从远程入口、身份权限、终端检测、网络分区、备份恢复和持续运营六个方面建立防线,并把每项措施落实到资产、账号、策略和验证结果。
感染后应急处置流程 立即断开受影响主机网络,阻止其继续访问内网服务器、共享目录和备份系统;未经研判不要贸然关机或删除文件。 停用可疑账号、撤销活动会话,并从可信设备重置本地管理员、域管理员、数据库和备份账号口令。 保留勒索信、密文样本、加密器、公钥文件、内存与磁盘镜像,以及防火墙、堡垒机、Windows、终端和流量日志。 从首台告警主机反查登录来源、横向目标、凭据使用和文件改写时间,不能只排查已经出现 .flex 文件的设备。 清除RunOnce等持久化和攻击者残留后门,在干净环境中从经过验证的离线或不可变备份恢复业务。 恢复后持续监测异常RDP、账号重新登录和批量文件改写,确认攻击入口已关闭、凭据已轮换、备份已重新隔离。
总结
BrzCrypt的核心威胁是把一次远程登录失守转化为一条完整的内网破坏链。RDP暴破只是入口,凭据窃取和横向移动决定规模,离线混合加密决定恢复难度。企业只有同时收紧远程入口、强化特权身份、部署终端行为阻断、隔离东西向流量、打通联动响应并验证可信备份,才能把单点入侵控制在单点,避免演变为全网停摆。
分享到微信
X