股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
抢占中国AI安全赛道 亚信入围IDC TechScape 2026七项关键技术 锁定发展先机
发布时间 :2026年10月12日
类型 :公司新闻
分享:
入选报告的7项技术指向同一个变化:AI 正从“生成内容”走向“自主执行”。当智能体开始代替人调用工具、访问数据、执行动作,安全的胜负手就不再是给大模型加一层护栏,而是要为海量自主行动的非人主体,重建身份、权限、资产与运营秩序。IDC 为这一趋势给出了明确的市场刻度:到 2030 年,中国 AI 安全市场规模将达到 340 亿元,五年复合增长率超过 50%。
三条曲线 定格AI安全发展落点
IDC 将 23 项技术划分为三类:变革型技术(将彻底重塑市场)、增量型技术(能带来更好业务成果)与机会型技术(根据特定场景发展)。IDC 划定这些技术领域的核心逻辑在于:随着智能体进入生产环境,必须解决“谁在操作、代表谁操作、操作权限范围、消耗多少算力,以及后果由谁承担”这一系列全新问题。因此,能够重构底层安全秩序的技术被归为“变革型”,而能够厘清基础资产与组件的被归为“增量型”与“机会型”。 基于这一技术路线格局,亚信在 3 条曲线上均有布局: 在 11 项变革型技术中,亚信入围 5 项(AI 检测与响应、非人类身份管理、Token 治理、物理 AI 安全和智能体零信任授权),涵盖了从已部署的算力管控到前沿的物理安全防线; 在增量型与机会型技术中,亚信各入围 1 项(AI 资产发现与 AI 物料清单),为底层秩序的重构提供了精准的前置资产清查能力。
这意味着,亚信入围的技术并非单点工具的物理叠加,而是精准切中了 IDC 所定义的“从基础资产盘点到底层秩序重构”的全套演进路径。
变革型曲线上的四款产品 重塑AI安全市场
此次入围的 7 项技术在亚信均有创新产品与技术方案。其重要前提在于亚信对于防护对象认知的升级:传统安全产品保护的是人和设备,而现在的保护对象是具有自主判断、真实权限且能批量执行的智能体。这意味着安全产品本身也需要迭代升维,单一模块或一层网关已无法覆盖这些新主体,市场需要能够独立承担责任的产品形态。亚信给出的四款核心产品正是对此的有力响应。
亚信 AIDR:为 AI Agent 划出独立于用户权限之外的安全边界
IDC 将 AI 检测与响应(AIDR)列为变革型技术,其攻防难点在于 AI 的非确定性推理导致正常行为与攻击行为的边界愈发模糊。亚信 AIDR 将判断标准升级为“该行为是否应当由 AI 执行”。方案在终端侧基于 TrustOne 平台建立智能体安全边界,补齐 AI Context 能力层,清晰厘清“执行操作的具体 AI 主体”及其“最终动作行为”。 方案将笼统的用户权限精细拆解为三类明确的授权边界:
数据边界:将授权粒度落实至目录与操作类型,对批量读写单独设置安全阈值; 行为边界:将账户与权限变更、安全服务与防火墙配置设为默认红线,实现开箱即防护; 外连边界:对 Remote MCP 与外部模型服务实施白名单准入,默认拒绝未经批准的公网连接并全程留痕。
落地遵循“看得见、看得清、管得住、治风险”四步法,支持从告警观察、行为阻断、Agent 终止、Agent 卸载、权限收敛到联动响应的六级响应处置;整体方案全面覆盖终端、云主机、网络安全与 AI 运营服务模块。
亚信智能体身份安全系统:让每个智能体都回答“我是谁、代表谁、能做什么”
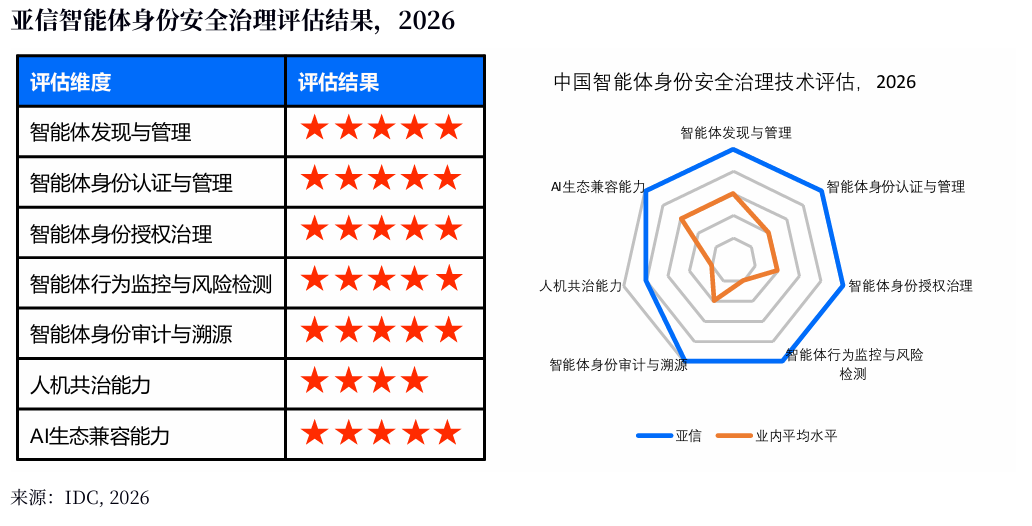
非人类身份管理与智能体零信任授权,是 IDC 名单中风险级别最高的两项技术之一,也是智能体规模化的前提。亚信智能体身份安全系统面向中大型企业,以“身份+意图+行为+审计”为主线,结合 ATF 信任框架,提供覆盖从人到智能体、从模型到数据、从工具到资产的全栈能力。三项设计最能体现差异:动态全链路混合身份实现了智能体时代的智能委托,让自然人、应用、智能体、大模型、工具与资产之间的全链路调用可追溯、可验证、责任归因清晰,委托链不可篡改;意图驱动的访问控制(IBAC),通过解析智能体访问意图判断合理性,拦截意图偏离与被诱导的越权;基于自然语言自动生成权限策略,无需专业策略编写能力,让规模化配置变得可负担。 系统覆盖智能体从注册、认证、授权、运行到注销的全生命周期,以六维信任框架、全链路审计与可验证执行形成责任闭环,并对主流智能体框架保持少改造、零侵入的适配。
亚信 Token 运营平台(AI XPort):让每一笔 AI 支出都有归属
按 IDC 报告,Token 治理是这份名单中采用阶段最靠前的一项,已进入部署阶段;对亚信而言,这也是当期即可形成订单的一类能力。据公开数据,2026 年 3 月国内日均 Token 调用量已突破 140 万亿,较 2024 年初增长超过一千倍,Token 成为企业 IT 预算中增速最快、也最说不清的一项。亚信 Token 运营平台(AI XPort)把分散在各家模型厂商与本地 GPU 上的消耗拢进同一本账,以 Token 为核算计量单位:对财务是一套 AI FinOps 工具,对运维治理承担 LLMOps 职能,对技术团队是统一接入的 AI Gateway。 四项核心价值落在精准计量计费、精益成本优化(Token 成本可节省 30% 至 50%)、全维 ROI 度量与全域安全合规;平台同时覆盖公有云 API 与本地 GPU、支持国产 GPU 全量适配,全链路日志留存、审计报表可导出,满足国资与政务场景的审计要求。对企业而言,这意味着 AI 支出从说不清的成本,变成可归因、可衡量的经营账。
亚信 Physical AI 数链工坊体系:为具身智能守住物理世界的底线
物理 AI 安全是五项变革型技术中最前沿的一项,IDC 报告将其采用阶段标注为评估期,风险级别却最高——当 AI 成为具备感知、决策与执行能力的智能实体,风险就从数据与模型延伸到人身安全与业务连续性。亚信 Physical AI 数链工坊体系以数据引擎、模拟引擎与智能体引擎为核心架构,构建“感知物理世界、认知行业规律、决策实时进化”的闭环,为 AI 决策与物理执行之间的编排调度提供安全管控。 它融合亚信三十年运营商级网络安全能力,围绕“安全可控、责任可追溯、异常可干预”设计:以本体知识对世界模型的神经预测做符号校验,在真实动作执行前拦截风险,形成符号层与神经层的双重保障;以上线前静态扫描、执行中实时校验、事后审计溯源构成三重闭环;并通过 Harness 工程壳层实现全链路可追溯、可审计。这一布局的价值不在当期收入,而在于当具身智能进入规模部署时,供应商名单已经确定。
增量型与机会型:AI-BOM 资产管理平台让 AI 资产一账清
亚信 AI-BOM 资产管理平台对应 AI 资产发现(IDC 归入增量型技术)与 AI 物料清单(IDC 归入机会型技术)两项入选技术。IDC 对这两项的担忧是一致的:AI 资产边界模糊,业务部门自主搭建的应用与影子 AI 相当普遍,行业又缺少统一的资产描述规范,自动发现难做全、更难做准。 平台以“AI 物料清单”为核心载体,为每一个 AI 资产签发唯一数字身份,把智能体、应用系统、IT 资产、MCP 工具、API 接口、大模型六大类资产纳入标准化管理,形成企业级全景台账;发现侧支持流量自动发现、网关注册上报、网络扫描、连接器同步与手工导入五类渠道,治理侧建立“发现—核查—处置—审计”闭环,支持影子资产转纳管、忽略、停用,并完整留存审计痕迹。资产可见性是所有安全能力的前置条件——身份体系管不住看不见的主体,检测与响应也断不了不知道存在的链路。
七项技术的背后:一套随规模放大的体系
将亚信入围的 7 项技术放回 IDC 的三条发展曲线,展现出一个极具含金量的行业分布形态:三条曲线实现全覆盖,且在 11 项变革型技术中独占 5 席。这表明亚信安全的技术布局并非停留于单一单点,而是实现了对成熟主流方向与前沿卡位赛道的全面穿透。 从技术协同来看,各项核心能力互为支撑、环环相扣。其中身份体系锚定“谁在操作、边界何在”,AI-BOM 厘清“资产图谱与组件依赖”,Token 治理度量“算力消耗与成本效能”,AIDR 实时监控“行为轨迹与异常阻断”,物理 AI 安全则将整套秩序纵深延伸至实体世界。这种能够随企业智能体规模从数十个爆发增长至成百上千个而同步放大的体系化能力,构成了亚信在 AI 安全赛道的核心技术壁垒,并持续释放品牌在行业变革中的核心价值。
分享到微信
X