股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
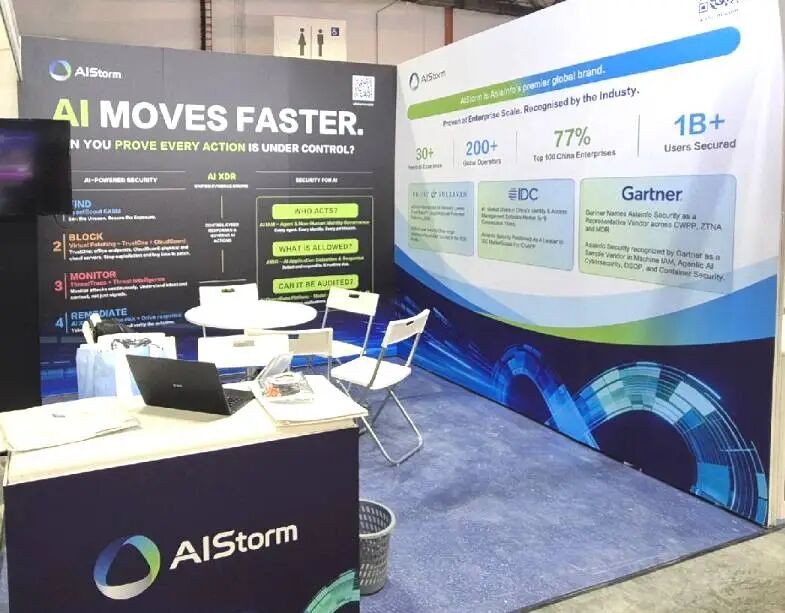
AIStorm亮相东南亚顶级安全盛会GovWare 2026 以全栈AI安全能力破局智能体时代
发布时间 :2026年10月16日
类型 :公司新闻
分享:
01
智能体已成"数字员工"
安全建设却仍在"积木堆叠"
随着大模型技术的演进,AI 智能体(Agent)已跨越简单的自动化脚本阶段,全面升级为能够代表员工与客户查询数据、调用工具、联动后端系统的“数字员工”。企业内部 AI Agent 与人类员工的比例呈现高速攀升趋势,智能体互联网时代的安全治理随之跃升为企业 IT 建设的核心议题。
然而,面对层出不穷的新型威胁,企业的安全防护建设却长期陷入“年年买新盒、积木式堆叠”的困境:网络防护、终端安全与云安全工具相互孤立、缺乏联动,宛如“一支互不传球的足球队”,难以形成协同合力。
为此,亚信高级副总裁、AIStorm总经理何磊指出:“企业用AI,就必须管住两件事。一是网络安全响应,攻击要发现得了、拦得住、修得好;二是AI智能体的行动,它代表谁、能做什么、出了问题谁负责。这两件事在AI上线之前就要有明确答案。基于这一主张,AIStorm在展会上提出了破局之道,以 AI 原生架构将传统优势安全产品与三大 AI 安全新能力深度叠加,推动安全建设从‘产品堆砌’跨越至‘系统协同’。”
02
AI-powered Security
全流程 AI 驱动的安全防护体系
AIStorm 依托本地与全球威胁情报,将传统与 AI 原生安全能力纵深串联,形成“发现—拦截—监控—修复”的全流程响应闭环:AssetScout EASM 从攻击者视角出发,SaaS化开箱即用,30分钟消除影子资产与供应链等暴露面盲区;AISTrustOne 构筑终端与数据一体化防御;CloudGuard 轻量化防护云上工作负载;ThreatShield 凭威胁情报与 AI Copilot 边界阻断威胁;Virtual Patching 在正式修复前抢先封堵漏洞;ThreatTrace NDR 精准还原流量攻击链路;PhishShield 结合顶尖大模型实现 99% 的反钓鱼阻断;AI XDR + AI Security Copilot 关联多源证据,人机协同加速响应闭环。
AssetScout EASM(外部攻击面管理):从攻击者视角出发,SaaS 化开箱即用,最快 30 分钟完成首次检测。全面挖掘互联网资产、影子资产与脆弱供应链等安全盲区,打造动态更新的外部资产清单,助力企业“以攻促防”。
AISTrustOne:以"一体化管理 + 一体化联动"为核心,构建覆盖操作系统、终端安全、身份安全、业务安全到数据安全的纵深防御架构;
CloudGuard:采用自适应安全架构与 CWPP 解决方案,以 Agent 与 Light Agent 两种形态保护服务器与云工作负载;
ThreatTrace(NDR):深度融合“高价值威胁情报 + 对话式 AI Copilot”,并基于网络流量还原攻击链路;
精准上下文:融合全球与本地威胁情报,精准识别各类复杂攻击、黑产及 APT 基础设施;
智能自动化:以 Playbook 引导大模型高效提炼结论,实现全量告警自动化分析、链路溯源与处置建议一键输出,将“通用 AI 助手”升级为“懂安全的专家级 Copilot”,大幅提升研判与响应效率。
Virtual Patching(虚拟补丁):在正式修复完成前先行封堵漏洞;
ThreatShield:基于流扫描与深度包检测技术,在网络边界提供高性能威胁防护,兼具内容过滤、网站分类与恶意邮件防护能力;
PhishShield:大模型反钓鱼系统,无缝对接多家国内外顶尖大模型,针对 BEC(商务邮件诈骗)与钓鱼二维码实现 99% 顶级阻断率;
AI XDR + AI Security Copilot:关联多源证据,由人把关决策,加快响应。
03
Security for AI 三大 AI 安全新能力
针对智能体(Agent)时代的全新挑战,AIStorm 构建了涵盖“运行时检测 — 身份治理 — 成本运营”的三大能力闭环:AIDR 方案 补齐上下文能力,为智能体划定行为、数据与外连的安全红线;智能体身份安全 以 ATF 信任框架与 IBAC 机制,实现全链路身份可追溯与越权拦截(该技术已在大规模企业级场景中验证);Token 运营平台 AI XPort 承担 FinOps 与 LLMOps 职能,统一管控算力消耗,帮助企业降低 30% 至 50% 的 AI 成本,让 AI 支出变成可衡量的经营账。
AIDR 方案:划定独立于传统权限的 AI 安全边界
AI 的非确定性推理导致“正常行为”与“恶意攻击”的界限日益模糊。亚信 AIDR 方案补齐了 AI Context 能力层,将判断标准升级为“该行为是否应当由 AI 执行”。通过将笼统的用户权限拆解为数据授权、行为授权、外连授权三大边界,配合“看得见、看得清、管得住、治风险”四步法,提供六级处置机制,全面覆盖终端、云主机、网络与 AI 运营服务。
亚信智能体身份安全:
回答“我是谁、代表谁、能做什么”
专为中大型企业设计,以“身份 + 意图 + 行为 + 审计”为主线,叠加 ATF 信任框架,覆盖从人到智能体、模型、工具及资产的全栈能力:包含动态全链路混合身份、意图驱动的访问控制(IBAC)以及自然语言自动生成策略。系统全闭环覆盖智能体全生命周期,且对主流智能体框架保持少改造、零侵入的轻量化适配。
Token 运营平台(AI XPort):
让每一笔 AI 算力支出清晰归因
截至 2026 年 3 月,国内日均 Token 调用量已突破 140 万亿,较 2024 年初增长超千倍,Token 已成为企业 IT 预算中增长最快的“暗室支出”。亚信 Token 运营平台 AI XPort 统一归集公有云 API 与本地 GPU 资源:兼具 AI FinOps、LLMOps 与 AI Gateway 职能,实现 30% 至 50% 的精益成本优化,全量适配国产GPU且完全满足政企审计要求。
亚信高级副总裁、首席客户成功官吴湘宁表示:“AI 安全不能只停留在理念层面,必须具备可操作的技术工程支撑。AIStorm 的能力设计核心在于‘运行时可控、执行可验证’。传统安全侧,通过AI Copilot能力结合LLM,提升检测能力,提升运营效率。AI安全方面,无论是 AIDR 对智能体行为边界的精细化度量,还是混合身份体系对复杂调用链的追溯,我们要在保障安全的同时,最大程度释放大模型与智能体应用在企业内部的生产力潜力。”
04
深耕全球 AI 安全市场
赋能全球数字韧性建设
AIStorm以新加坡为全球运营枢纽,深度服务香港、澳门及东南亚市场,并在香港、新加坡、泰国、印度尼西亚和越南设有本地化办公室与服务团队。
同时,依托亚信集团的全球生态资源,AIStorm 的服务能力已进一步延伸至中东、中亚、欧洲、非洲和拉丁美洲。从架构设计、部署实施到持续运营,AIStorm 始终坚持以本地化团队为全球客户提供快速响应与贴身支持。
分享到微信
X