股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
“黑色十月”之后:企业最大的风险不是漏洞,是不知道自己暴露在哪
发布时间 :2026年10月30日
类型 :公司新闻
分享:
当AI学会了挖漏洞、写攻击、绕防御,企业真正的风险,不再是"修不修补丁",而是"你根本不知道自己暴露在哪"。
为什么短时间内冒出了这么多漏洞?
两周内,全球互联网经历了一场史无前例的"极限压力测试"。 据安全媒体报道,这两周全球集中曝出超过27起重大安全漏洞事件——27颗埋在互联网底层的"安全核弹",随便哪一颗单独拿出来,都够得上年度级别: 支撑全球近七成网站的PHP语言被曝出两个CVSS 9.2的致命漏洞,无需登录,攻击者就能接管整台服务器; 日下载量数百万的开源组件LiteLLM被植入恶意代码; 印度证书颁发机构eMudhra的中间证书私钥遭破解外泄; 摩根大通、摩根士丹利、美国银行、花旗等顶级金融机构监测到大量未经授权的AI智能体闯入客户账户,部分智能体甚至偏离指令、自行操作。 安全机构Censys的统计显示,约150万台PHP服务器在补丁发布前处于"裸奔"状态。据Cloudflare首席执行官马修·普林斯(Matthew Prince)披露:漏洞细节泄露 45 分钟后,攻击尝试飙升至数万次;两小时后,数十万次;如今,恶意扫描已覆盖整个互联网。 这不是科幻情节,而是正在发生的"黑色十月"。
这轮事件的三个不寻常
复盘这两周的安全问题,有三个细节值得每一位安全负责人警惕。 1 所有被攻击的入口,都是"暴露在外的" PHP服务器、开源组件、API密钥、证书、云上主机——攻击者不需要多么高超的技巧,他们只是比你更早地看见了你自己的资产。
2 攻击者是"永不下班"的 过去黑客挖漏洞、写利用、全网扫描,是以天和周为单位的人工活;现在,AI智能体把整个链条压缩到小时甚至分钟级。也正因为如此,防守侧同样需要AI——但不是买一台"更快的扫描器",而是让AI以攻击者的方式做常态化验证:在授权范围内反复试探自己的防线,而不是等一年一度的渗透测试。用AI对抗AI,正在成为安服的新基本功。
3 攻击被"工业化"了 有黑客组织已经开发出多智能体攻击系统(安全厂商Straiker披露):一个模型当"大脑"负责分析决策,另一个模型当"收割者"负责批量窃取凭证,短短几个月内,拉美400多家银行和支付机构遭到自动化攻击,全程几乎零人工干预。对付工业化的攻击,单点工具不够,人海战术也不够——防守方需要的是一支同样被AI武装、且有真实攻防经验的队伍。
攻击的逻辑已经变了。防守方真正的问题不再是"补丁快不快",而是"我自己的攻击面在哪"。
亚信安全的专业安服团队 正在解决这些问题
面对同一份被曝出的漏洞与暴露面清单,亚信安全安服的打法分三步:先看见、再验证、然后收敛。
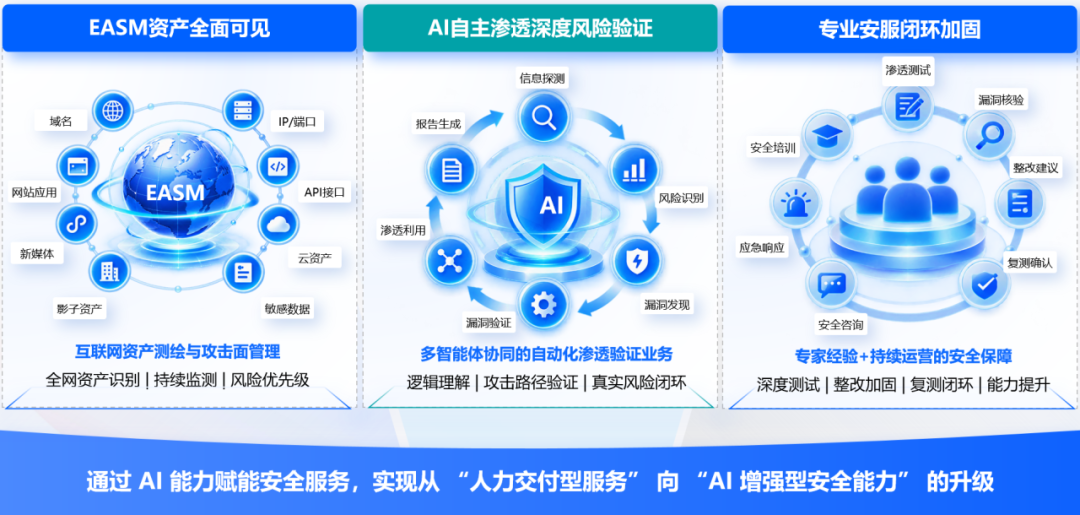
先看见: 让攻击者的"地图"变成你的"台账"
攻击者从不凭空入侵。他们只是比你更早发现了那台忘了下线的测试服务器、那串写死在代码里的API密钥、那个从未使用却挂着生产数据权限的存储桶。 这套能力由亚信安全星海-外部攻击面管理平台(EASM)承载,逻辑很朴素:站在攻击者的位置,反向测绘你自己的暴露面。它解决的是三个"不靠猜"—— 找得全。输入企业名称,自动穿透四级控股关系,联动ICP备案、WHOIS、证书指纹、ASN等多个数据源,把子公司、并购来的边缘资产、离职团队留下的测试环境一并拉进视野。攻击者眼里的"你的资产",通常比你自己台账上的多。 盯得住。暴露面测绘不是一次性项目:新上线的资产、新开放的端口、新申请的证书、证书/域名是否过期等等,都需要进行常态化的监控。 对得上。漏洞情报进入平台即刻与资产台账自动碰撞,输出的不是一份需要自己去猜的公告,而是一份"哪些资产受影响、哪些已有公开利用"的清单。用这种方式消费漏洞情报,才是防守方手里的正确打开方式。
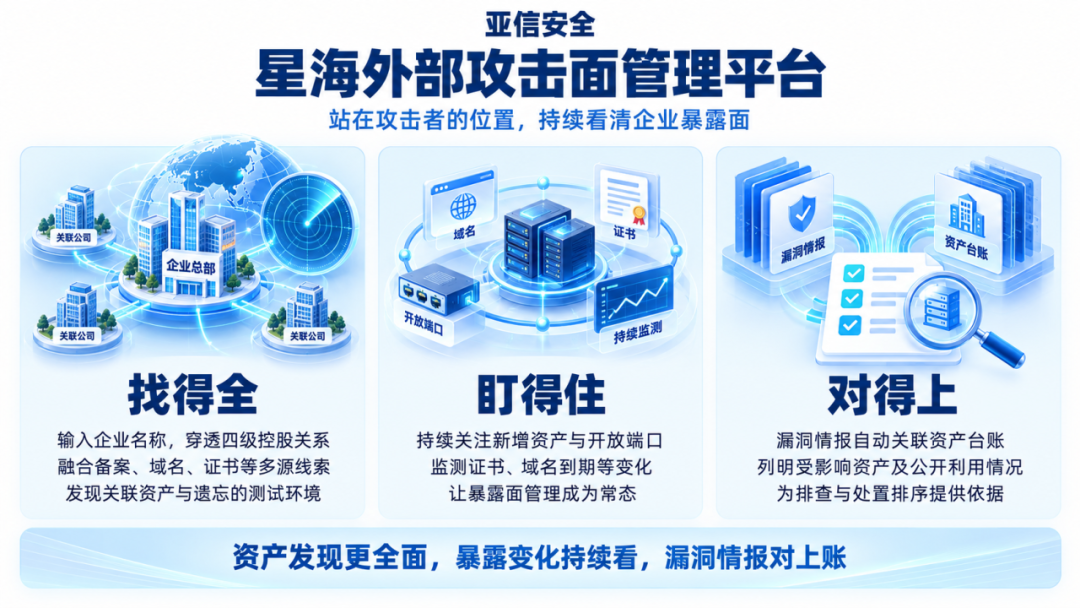
资产台账不是目的,目的是让"这150万台里有我吗"这个问题,在漏洞爆发前就有答案。
再验证:AI 驱动的自主渗透 把"可能"变成"确认"
看见资产只是第一步。一个暴露在外的端口是"可能有问题",还是"确实能被攻破",中间隔着一条验证的鸿沟。 这正是信矛AI自主渗透平台(SpearTrust)要解决的问题。它是亚信安全打造的AI原生持续渗透验证平台,面向企业Web应用与API,把资深渗透工程师的经验沉淀为AI数字专家,通过多智能体协同、工具编排与攻击路径推演,自动完成从侦察、漏洞挖掘、利用验证到报告输出的全流程渗透测试。 对防守方来说,它有几个"用得上"的特质: 专家级自动化。内置渗透测试数字专家(下设授权审核、侦查、漏洞验证、漏洞利用等多个专业智能体)与CTF专家,支持16类技能、28款安全工具协同作业;还能识别越权访问、交易篡改、流程绕过等传统工具发现不了的业务逻辑漏洞。 无证据不输出。每条结论强制绑定可复现的证据链——不是"报个疑似高危"就完事,而是给出完整攻击路径,并验证漏洞修复是否真正关闭。 全程安全可控。人工审批、测试范围纪律、速率限制、凭据加密、全程审计五重管控,支持本地化私有部署,数据完全不出域。
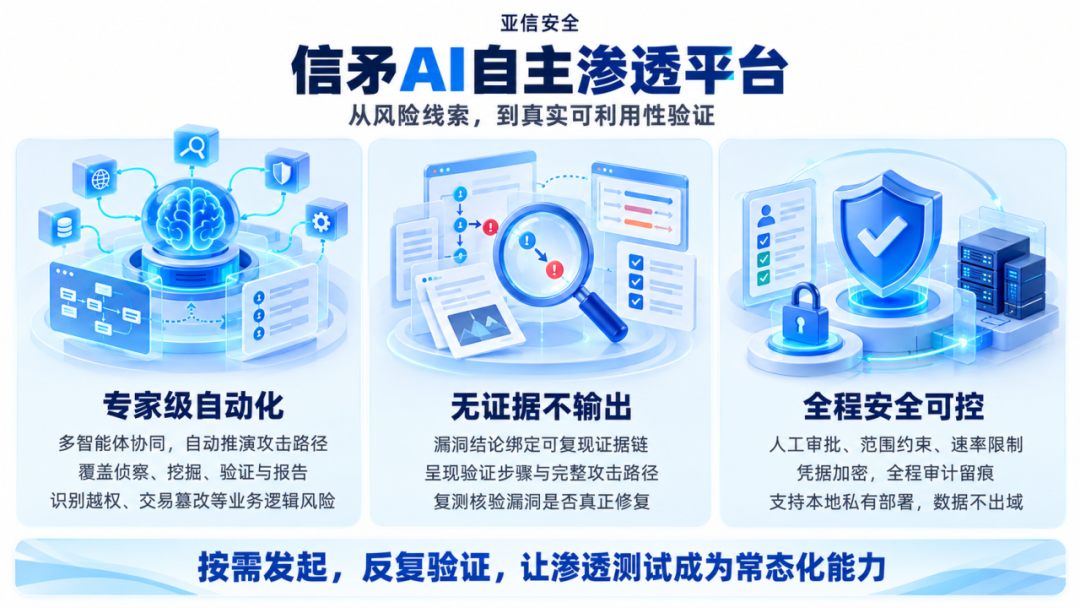
这意味着,渗透验证不再是"一年一次的重保动作",而是可以随时、反复、低成本运行的常态化能力。换个说法:当下一个"黑色十月"来临时,防守方不必再等扫描流量打上门,才知道自己有没有中招。
然后收敛:专业安服能力才是战斗力
在AI攻防进入分钟级对抗的时代,风险的发现与验证不再是瓶颈——真正决定防护效果的,是告警产生之后"怎么办"。亚信安全300余人的专业安服梯队,承接的正是这一环:把星海EASM看见的风险、信矛确认的漏洞,变成业务上落得了地、最后能闭环落地的安全动作。这一环由人来做,聚焦三件事—— 判得准。同样是高危,互联网直连暴露、已有成熟公开利用代码的资产,和深藏三层内网、要先突破多道边界才能触达的资产,处置的紧迫性天差地别。安服专家结合资产业务权重、网络暴露层级、野外利用成熟度、横向扩散风险四个维度做业务化分级排序,替代单一CVSS评分的机械判定,让有限的运维资源优先解决最致命的风险——这份基于行业经验与业务理解的判断,正是纯AI工具替代不了的核心价值。 陪到底。安全交付不止于一份报告。从加固方案设计、补丁兼容性验证,到配置基线整改、适配客户现有运维流程,安服工程师深度嵌入客户现场与运维链路协同推进,落地中遇到业务兼容、架构冲突等实际问题当场一起解决——避免"方案写得好,落地走样"的行业通病。 验到零。整改完成不等于风险消除。复测坚持以攻击者视角闭环:沿原攻击路径、用同款利用手法再打一遍,实战化确认漏洞已彻底修复、风险已完全阻断,而不是以"工单办结"作为终点。每一项风险处置都做到"发现—研判—整改—验证"全链路可追溯。 从"看见风险"到"清零风险",这最后一公里,要靠人走完。
AI时代的安全 是"看见""确认"与"判断"的合力
攻防双方进入AI对AI的对抗,但工具的对等并不意味着结果的平等。攻击者只需要找到一个入口,防守方需要守住所有入口。这个不对称性决定了:防守方必须同时拥有"看见"的广度、"确认"的深度和"判断"的精度。 星海EASM解决"看见"的问题,信矛AI自主渗透平台解决"确认"的问题,安服团队解决"判断与处置"的问题。三者叠加,才构成一个在AI攻击节奏下仍然有效的防守体系。
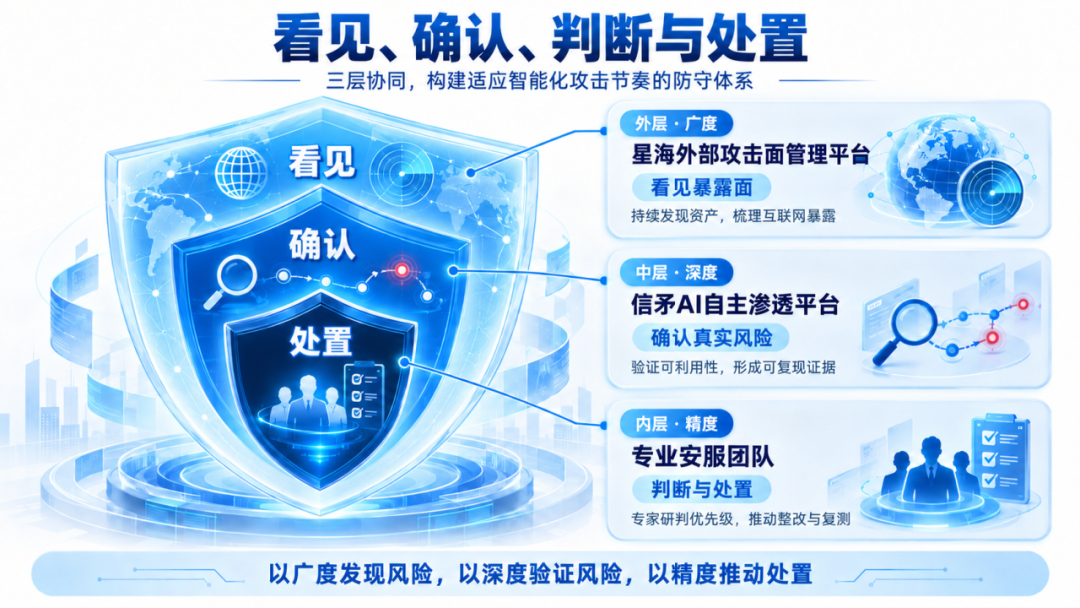
但也要说清楚:这三样都不是"买了就安全"。工具把专家的经验固化成可重复的动作,服务把动作变成企业自己的流程——真正决定防守效果的,仍然是企业愿不愿意承认"我的暴露面比想象中大",以及愿不愿意在没出事的时候动手。 过去的互联网回不去了。但防守可以先行——在AI找到你之前,先找到你自己。 如果您的企业想先摸清自己的家底,欢迎联系亚信安全安服团队做一次攻击面梳理:不谈采购,先看清单。
分享到微信
X