股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
AIStorm海外实力获IDC权威认可 覆盖7大亚太市场 4地获评满分
发布时间 :2026年11月10日
类型 :公司新闻
分享:
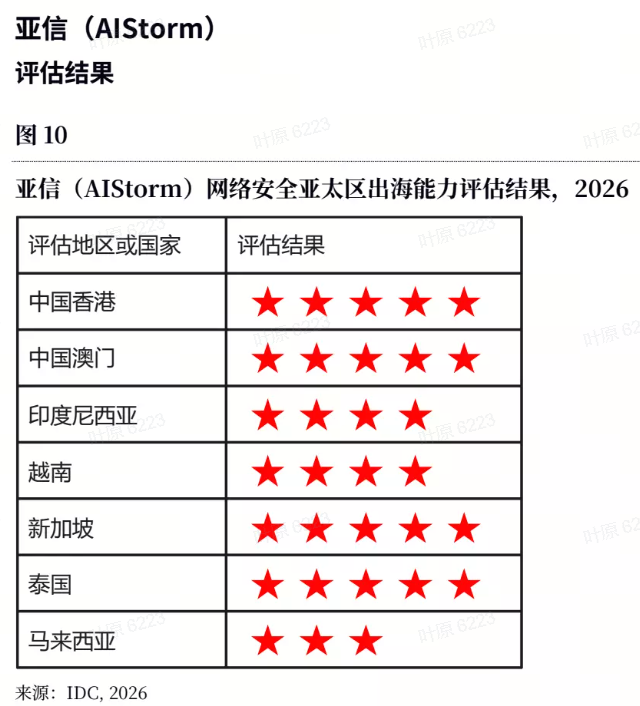
近日,IDC发布《中国网络安全技术提供商亚太区出海能力评估,2026》,围绕中国网络安全厂商在亚太区的出海能力开展评估,报告以中国香港、中国澳门、印度尼西亚、新加坡、泰国、韩国等10个国家和地区为评估维度,展现了中国厂商的安全产品和服务能力。亚信海外品牌AIStorm覆盖了其中7个受评国家和地区市场,中国香港、中国澳门、新加坡和泰国更获得五星高评,安全技术与服务得到权威认可。
亚信高级副总裁、AIStorm总经理何磊表示:“区域覆盖最终要落到客户现场。能否在当地完成交付、响应和持续服务,决定一家安全厂商能走多远。此次AIStorm在IDC的权威评估中,覆盖7大市场、四地五星,是团队、合作伙伴与本地服务体系共同投入的结果。更是AIStorm在本地合规适配、服务交付和技术支持的实力体现。”
目前,AIStorm以新加坡为运营枢纽,在中国香港、新加坡、泰国、印度尼西亚和越南设有本地化办公室与服务团队,面向政府、金融、运营商、制造和能源等行业开展市场、交付及技术支持,并根据不同国家和地区的监管要求与行业特点调整产品与解决方案。在这一过程中,AIStorm更直接地接触到企业AI应用带来的新问题:网络安全响应要确保攻击发现得了、拦得住、修得好,智能体的行动则要明确它代表谁、能做什么、出了问题谁负责,并应在AI上线前给出答案。
AI-powered Security:
构建全流程AI驱动的安全防护体系
AIStorm依托本地与全球威胁情报,将传统安全产品和AI原生能力串联,形成“发现—拦截—监控—修复”的响应闭环,覆盖外部攻击面、终端与数据、云工作负载、网络边界、漏洞缓解、流量检测和XDR。
AssetScout(外部攻击面管理)
AssetScout EASM从攻击者视角出发,采用SaaS化部署、开箱即用,最快30分钟完成首次检测。产品可挖掘互联网资产、影子资产与脆弱供应链等安全盲区,形成动态更新的外部资产清单,帮助企业以攻击者视角审视自身暴露面,实现“以攻促防”。
AISTrustOne
AISTrustOne以“一体化管理、一体化联动”为核心,构建覆盖操作系统、终端安全、身份安全、业务安全和数据安全的纵深防御架构。产品将分散在不同环境中的安全控制纳入统一管理和联动流程,面向企业终端、身份与数据资产提供一体化防护。
CloudGuard
CloudGuard采用自适应安全架构与CWPP云工作负载保护方案,提供Agent和Light Agent两种部署形态,可对服务器及云上工作负载进行安全防护,适应企业混合云、多云和云原生环境下的安全需求。
ThreatShield
基于流扫描与深度包检测技术,在网络边界提供高性能威胁防护,兼具内容过滤、网站分类与恶意邮件防护能力。
Virtual Patching(虚拟补丁)
Virtual Patching在正式漏洞修复完成前,对已知漏洞暴露进行临时封堵。企业可以利用这一能力覆盖补丁验证、系统兼容和停机窗口之间的空档期,降低漏洞从发现到修复期间的攻击风险。
ThreatTrace(AI-NDR)
深度融合“高价值威胁情报 + 对话式AI Copilot”,并基于网络流量还原攻击链路。
精准上下文:融合全球与本地威胁情报,精准识别各类复杂攻击、黑产及APT基础设施;
智能自动化:以Playbook引导大模型高效提炼结论,实现全量告警自动化分析、链路溯源与处置建议一键输出,将“通用AI助手”升级为“懂安全的专家级Copilot”,大幅提升研判与响应效率。
PhishShield
PhishShield是面向钓鱼攻击的大模型防护系统,可对接多家国内外大模型,针对商务邮件诈骗(BEC)和钓鱼二维码等场景分析邮件语义、上下文与攻击意图。AIStorm公布的相关产品数据为99%反钓鱼阻断率,实际效果需结合部署环境和客户场景评估。
AI XDR + AI Security Copilot
AI XDR与AI Security Copilot关联终端、网络、身份和云端的多源证据,由安全人员把关最终决策,AI负责证据聚合、告警研判、攻击链路还原和处置建议生成,加速从发现问题到完成响应的过程。
Security for AI:
覆盖运行时、身份与成本治理
当AI从辅助工具进入企业核心业务流程,安全问题不再只涉及模型本身,还包括智能体是否越权行动、调用链能否追溯、数据与外连边界是否受控,以及Token和算力成本能否被管理。对此,AIStorm构建了“运行时检测—身份治理—成本运营”三项AI安全能力。
AIDR方案:
划定独立于传统权限的AI安全边界
AI的非确定性推理导致“正常行为”与“恶意攻击”的界限日益模糊。亚信AIDR方案补齐了AI Context能力层,将判断标准升级为“该行为是否应当由AI执行”。通过将笼统的用户权限拆解为数据授权、行为授权、外连授权三大边界,配合“看得见、看得清、管得住、治风险”四步法,提供六级处置机制,全面覆盖终端、云主机、网络与AI运营服务。
AI Identity Trust Nexus
( 智能体身份安全 ):
回答“我是谁、代表谁、能做什么”
专为中大型企业设计,以“身份 + 意图 + 行为 + 审计”为主线,叠加ATF信任框架,覆盖从人到智能体、模型、工具及资产的全栈能力:包含动态全链路混合身份、意图驱动的访问控制(IBAC)以及自然语言自动生成策略。系统全闭环覆盖智能体全生命周期,且对主流智能体框架保持少改造、零侵入的轻量化适配。
Token运营平台:
让每一笔AI算力支出可归因
Token运营平台统一归集公有云API和本地GPU资源,兼具AI FinOps、LLMOps 与 AI Gateway能力,使企业能够查看模型、应用和业务线对算力资源的实际消耗。在应用中,AI XPort可帮助企业实现30%至50%的AI成本优化。平台支持国产GPU,并可满足政企客户在资源使用、访问控制和审计方面的管理要求。
面向亚太市场完善本地化交付
AIStorm以新加坡为运营枢纽,深度服务中国香港、中国澳门及东南亚市场。公司通过位于中国香港、新加坡、泰国、印度尼西亚和越南的本地团队,以及覆盖区域市场的合作伙伴网络,开展架构设计、部署实施和持续运营。
依托亚信集团的全球资源,AIStorm的服务能力进一步延伸至中东、中亚、欧洲、非洲和拉丁美洲。公司表示,未来将继续围绕AI安全、安全运营、云安全和智能体治理开展产品研发,同时完善多语言支持、行业解决方案与合作伙伴生态。
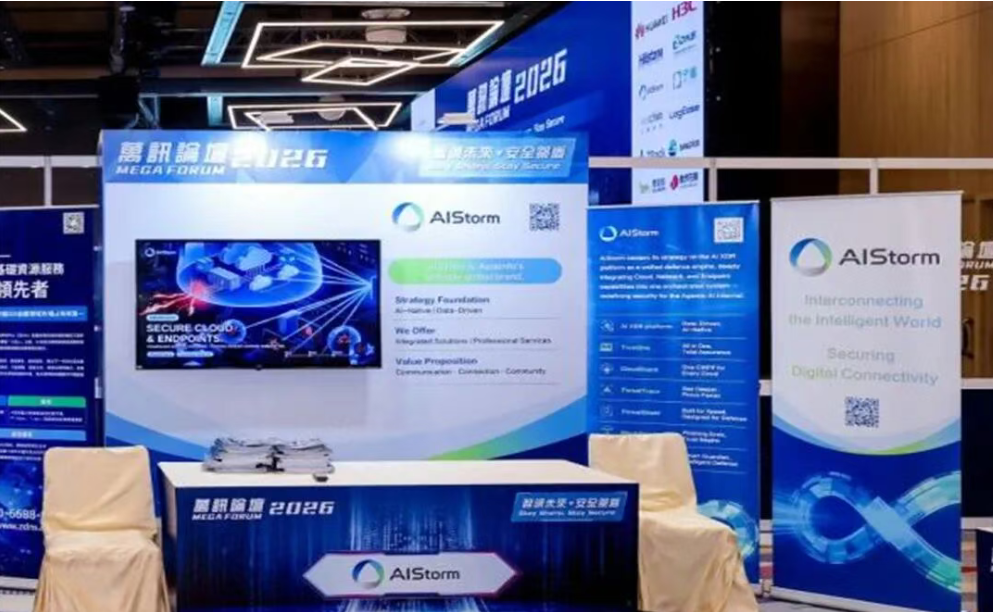
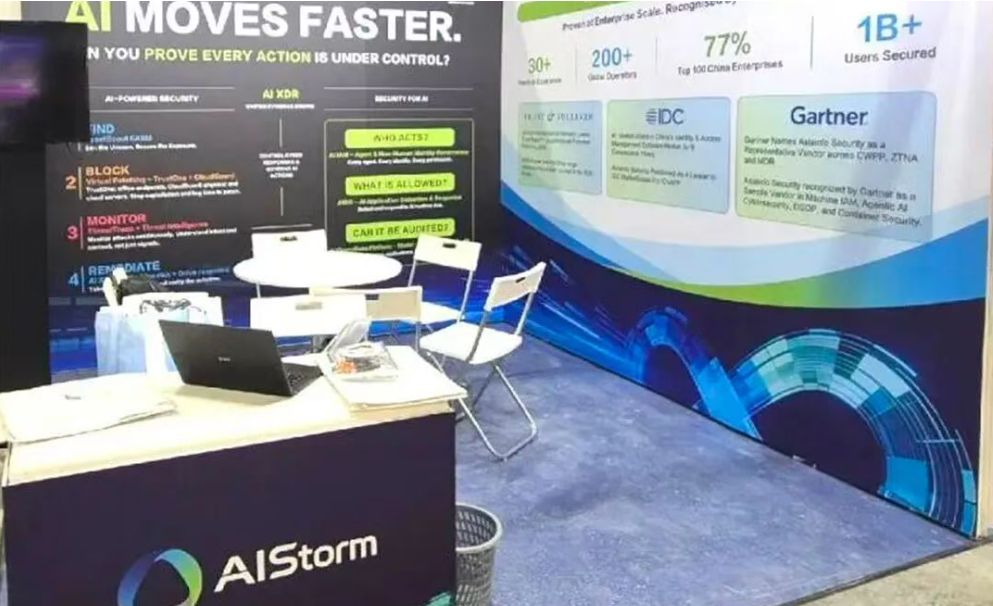
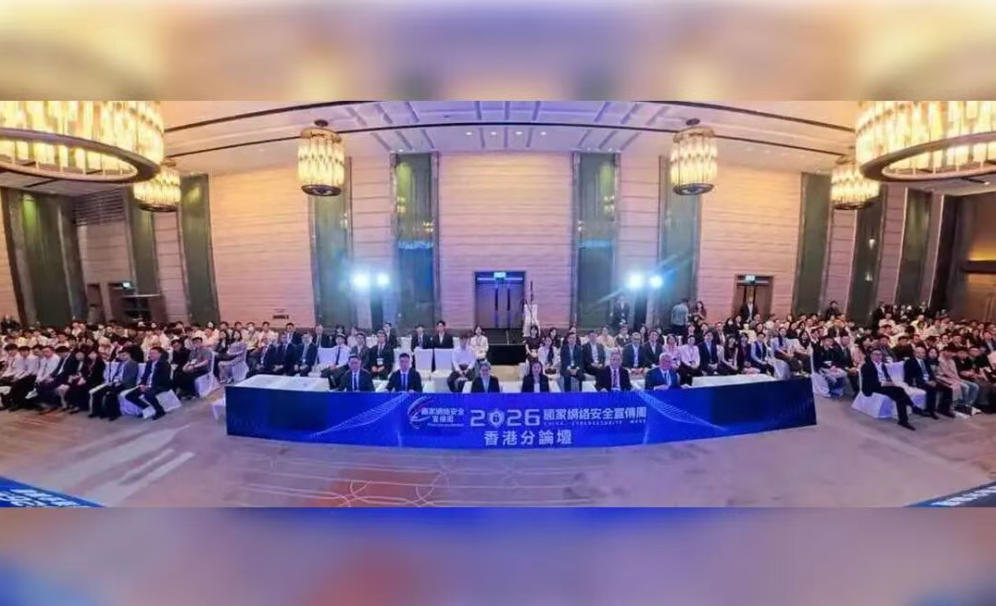
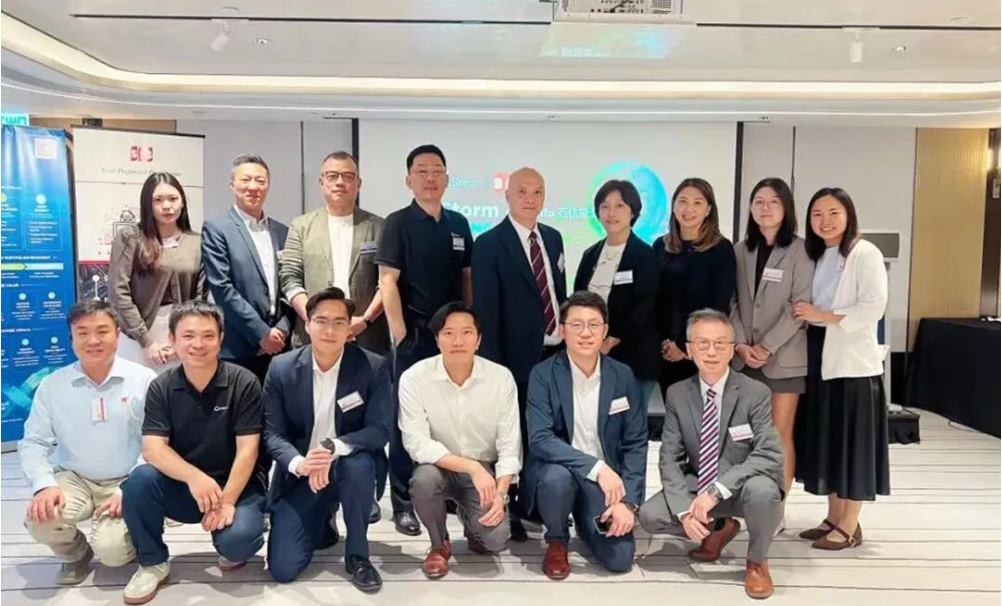
深耕区域生态,共筑数字安全共同体。立足新加坡全球运营枢纽,AIStorm深度融入港澳及东南亚网络安全生态体系。不仅积极参展包括GovWare等东南亚及港澳地区的顶级网络安全盛会及标志性展会,更与各行业协会及渠道伙伴建立了紧密的协同机制。AIStorm正将前沿安全理念与本土化落地服务深度融合,为跨国企业与本土政企用户的智能化升级与数字韧性建设,提供稳固可信的全栈安全屏障。以下为AIStorm在各大展会与生态活动现场的精彩瞬间:
分享到微信
X