股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
AIStorm携手LAPCOM开展系列线上沙龙 共探AI时代安全防护与智能运营新路径
发布时间 :2026年11月16日
类型 :公司新闻
分享:
近期,亚信集团海外品牌AIStorm携手立高科技有限公司(Lapcom Limited,以下简称“LAPCOM”)开展系列线上沙龙,围绕港澳企业的安全建设与运营需求,分别聚焦终端与邮件防护、网络威胁监测与AI智能研判。两场活动将产品能力与具体业务场景相结合,探讨如何以本地服务支撑安全方案落地,并通过持续运营提升企业应对复杂威胁的能力。
随着AI融入企业业务,安全团队需要兼顾业务入口与运行环境的防护,也需要把不断积累的告警和检测数据转化为可执行的响应。围绕这一需求,系列沙龙将终端一体化、邮件安全与NDR网络检测及响应相衔接,为客户和伙伴理解AI时代的安全建设路径提供技术参考。
终端与邮件协同防护
夯实企业安全基础
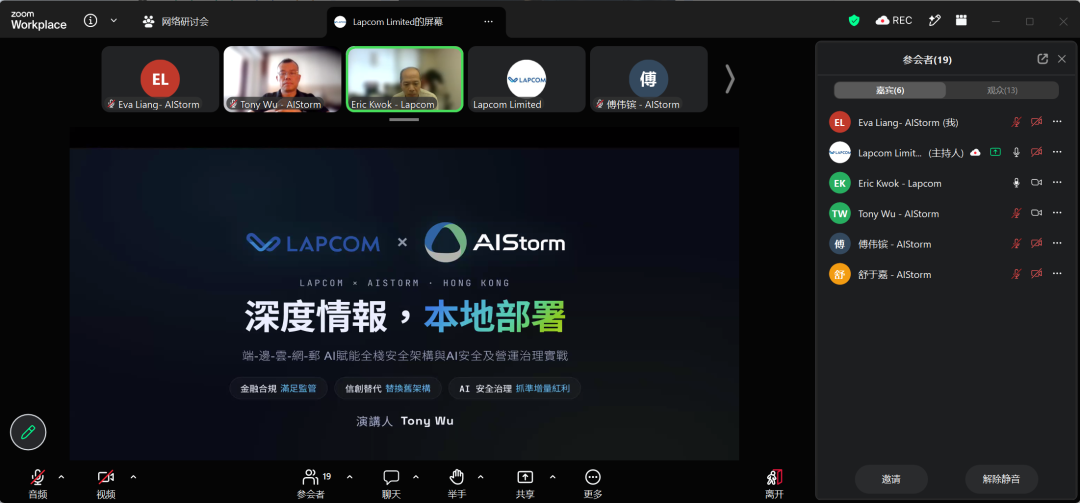
10月21日,AIStorm携手立高科技(LAPCOM)开展线上沙龙,面向政企行业客户,围绕品牌与本地服务、终端一体化安全及邮件高级威胁防护,分享产品架构与应用场景,探讨成熟安全能力与现有业务环境的融合,为企业评估安全升级与本地部署提供技术参考。
LAPCOM总经理郭伟侨(Eric Kwok)致开场辞。亚信高级副总裁、首席客户成功官吴湘宁以“深度情报,本地部署”为题,介绍了AIStorm的技术背景、产品布局与本地化服务方向。依托亚信在企业技术与网络安全领域的积累,AIStorm将终端、网络、边界、云与邮件安全能力连接起来,面向客户提供适合实际业务环境的解决方案,并通过本地服务支持方案落地与持续运营。
终端一体化:贯通统一管理
威胁响应与漏洞治理
针对多系统并存、多工具分散管理带来的运维压力,亚信资深产品顾问傅伟镔在TrustOne产品解决方案介绍中,分享了统一平台与轻量化Agent的建设思路。方案整合防病毒、EDR、资产管理、桌面运维、漏洞管理及虚拟补丁等能力,支持Windows、Linux及国产化系统的统一管理、授权与策略下发,使终端防护与日常运维能够协同开展。
在高级威胁防护与漏洞治理方面,方案将已知失陷指标与行为、上下文分析相结合,通过进程事件树还原攻击链,为调查和响应提供依据;同时结合虚拟补丁与实体补丁,在正式补丁验证、部署之前提供相应防护,回应业务系统不便重启、老旧系统维护及补丁测试周期等实际问题。
邮件安全:
从识别特征走向理解上下文与业务意图
围绕邮件高级威胁防护需求,亚信资深产品顾问舒于嘉介绍了PhishShield产品解决方案,重点解读由发件人认证、内容解析、沙箱及高级威胁分析、大模型研判构成的多层检测链路,覆盖伪造邮件、恶意附件、钓鱼链接及二维码等风险。方案支持本地部署及多种接入方式,客户可根据业务需求选择串联阻断或旁路检测。
面对没有恶意链接或病毒附件、却以催款和收款账户变更等业务话术实施的欺诈,PhishShield邮件安全智能体进一步结合历史通信、批量投递关联、多专家分析与仲裁复核,将单封邮件放回通信上下文中研判,并输出包含判定、风险分数、处置动作及证据链的结构化结论,推动邮件防护从特征匹配延伸至语义与业务意图分析。
网络监测与智能研判融合
提升安全运营效能
11月11日,第二场线上沙龙顺利举行,围绕“信创自主·智护未来”主题,聚焦政企网络及AI安全实战,分享ThreatTrace新一代NDR应对内网横向移动与潜伏式APT威胁的技术路径。LAPCOM总经理郭伟侨(Eric Kwok)致开场辞。活动围绕AIStorm品牌与AI技术、ThreatTrace NDR本地部署及进阶网络安全能力展开分享。
把握AI威胁变化
构建持续演进的运营能力
在品牌与AI技术介绍环节,亚信高级威胁治理总经理曹攀结合AI时代的NDR发展方向,分析了安全运营面临的变化:攻击内容与路径动态生成,多阶段攻击跨越不同系统展开,机器速度又使告警规模持续增加。这些变化对规则更新、攻击链关联和人工研判提出更高要求,也推动企业更加关注网络数据能否形成清晰的威胁判断与响应依据。
围绕这一挑战,分享介绍了“NDR证据底座+AI Copilot智能运营”的能力组合。NDR汇聚网络行为、资产上下文与威胁情报,保留可供核验的检测证据;AI Copilot结合模型、工具与专家操作流程,辅助完成攻击理解、事件分析和处置建议输出,使安全团队能够围绕告警可信度、研判完整性与处置可执行性评估运营效果。
面向持续运营,分享还介绍了基础探针、AI授权或订阅与按需模型调用相结合的能力供给方式。Token用于计量模型调用消耗,安全效果则通过准确率、研判时效和运营产出等维度衡量。这一思路将模型更新、算力使用与日常运营衔接起来,为企业统筹安全投入与长期服务提供参考。
贯通检测与溯源
让网络证据服务处置决策
在ThreatTrace方案分享中,舒于嘉介绍了产品在本地部署、威胁检测与攻击溯源方面的能力。系统结合多引擎检测与威胁情报,识别恶意外联、横向移动等威胁,并关联流量和资产信息,为调查提供线索。
针对可疑文件,ThreatTrace通过文件还原、静态扫描与沙箱检测,呈现文件来源、检测结果和传播路径。安全团队可从文件、域名或IP等线索出发,梳理攻击入口与影响范围,为处置提供依据。
AI Copilot支持以自然语言查询告警、分析证据,并生成处置建议和报告,为专职分析人员和IT团队提供研判支持。开放的大模型接口也便于企业按需接入模型,将AI能力融入日常安全运营。
END
两场线上沙龙围绕企业安全建设形成了相互衔接的技术路径:终端与邮件防护夯实业务入口和运行环境的安全基础,网络检测持续提供威胁线索,AI辅助研判则将分散数据组织为可核验的证据与处置建议。安全能力的价值,也由此落实到日常发现、调查、响应和持续改进之中。
面向港澳市场,AIStorm将继续深化与LAPCOM等本地伙伴的协作,把产品技术、本地部署与服务支持融入客户业务场景,共同推进方案验证、交付和运营。通过持续的技术交流与服务协同,帮助企业提升复杂威胁应对能力,为智能化发展提供更具韧性的安全支撑。
分享到微信
X