股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
不是运气是底气:PHP2Shell 1小时闭环背后的MDR逻辑
发布时间 :2026年10月26日
类型 :公司新闻
分享:
10月21日,PHP官方发布紧急更新,修复了两个位于底层核心层的严重远程代码执行漏洞(CVE-2026-109618和CVE-2026-109619)。两个漏洞的 CVSS v4.0 评分均高达 9.2。根据 W3Techs 统计,全球约四分之三的网站均由 PHP 提供底层支持,涵盖政企各类门户及核心业务系统。 这也反映出当下网络攻防的一个显性变化。前沿 AI 技术的介入,让底层深层漏洞的挖掘与武器化利用周期被成倍压缩。过去企业以“天”为单位的应急处置窗口,被骤然收紧到了“小时”甚至“分钟”级别。 亚信基于“MDR专家服务+AI MDR 数字员工”的人机协同机制,在获知情报后第一时间完成客户预警,1小时内跑通了从靶场验证、智能体研制到方案全量交付的完整链路。
捕获情报到交付方案 黄金一小时内记实录 在突发事件中,协同的价值最终体现在分秒必争的时效上。在此次 PHP2Shell 应急战役中,亚信安全MDR前后台团队在约 1 小时内跑通了全流程。
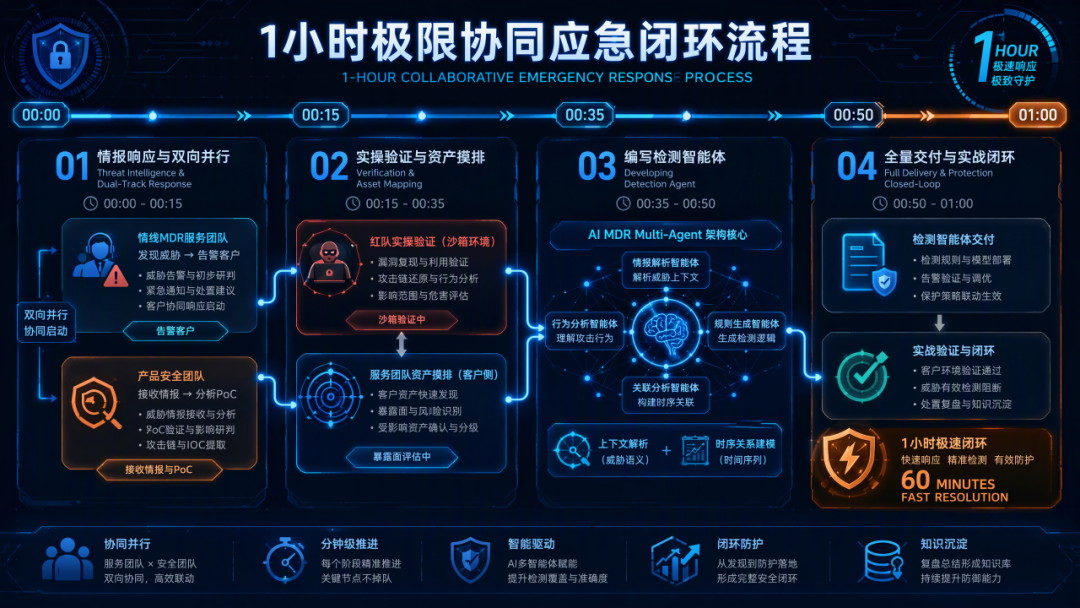
【0-15 min】 先期预警与情报对接
获知高危漏洞爆发信息后,MDR 运营服务人员第一时间启动应急联络机制,主动向受保客户发布定向漏洞风险预警与资产排查建议,提示客户重点关注对外暴露的 PHP Web 资产。与此同时,产品攻防团队敏捷对接亚信安全网络安全研究院前沿实验室,同步调取技术细节、验证代码(PoC)及受影响 SAPI 关键情报。
【15-35 min】实战验证与资产摸排
攻防专家在 Apache mod_php、PHP-FPM、WordPress、Drupal 等多种典型架构的受控靶场环境中开展利用链复现,测定异常表单填充的触发边界与长连接上下文时序特征。在此期间,MDR 服务人员结合客户资产台账,协助重点单位梳理对外开放的 PHP 站点,明确后续需重点排查的系统范围。
【35-50 min】研制“PHP2Shell 检测智能体”
针对该漏洞涉及内存状态污染、易受混淆绕过的特性,产品团队依托AI MDR智能体平台展开针对性研发,将红队攻防经验固化为专用的“PHP2Shell 漏洞探测智能体”,打造出具备深度语义理解与上下文时序追踪能力的轻量化检测工具。
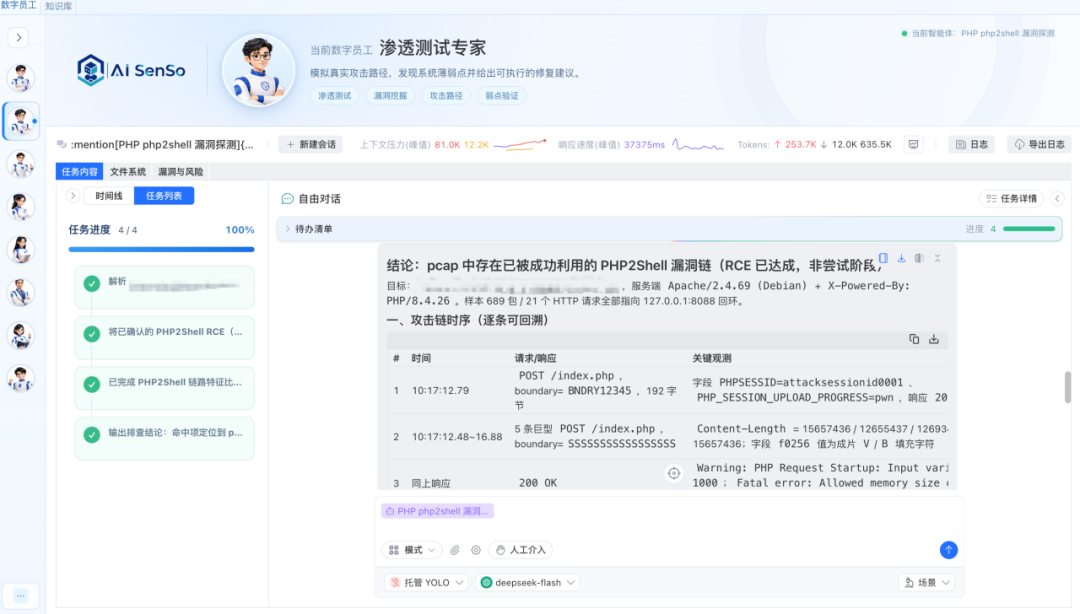
【50-60 min】全量交付与协同排查
检测智能体经沙箱多轮严苛测试后,MDR 服务团队第一时间将检测智能体安装包、导入操作指南及应急缓解方案全量推送至客户服务群,指导并协助客户开展生产资产的快速体检,在漏洞曝光后的黄金窗口期内平稳完成了首轮防御闭环。
面对生产系统 如何让排查既查得准又“不伤业务”? 在面对生产业务系统开展紧急体检时,客户最关心的往往是两点:一是外部扫描行为粗暴容易搞崩业务,二是常规规则误报率高、查不准复杂利用逻辑。亚信安全 AI MDR在此次应急中交付的专用检测智能体,严格按照高可用安全基线研制,在设计上兼顾了安全性与准确度。
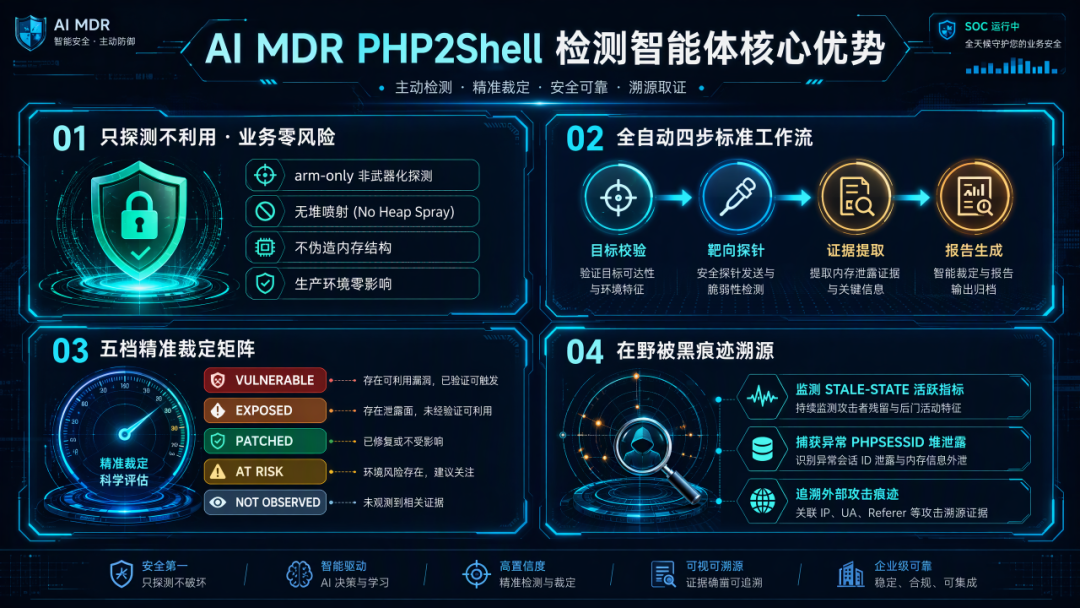
无害化轻量探测,保障生产业务零扰动:严禁加载任何破坏性利用代码,采用纯只读、非武器化探测技术,从技术底层避免服务中断风险,确保生产环境绝对安全。 标准化四步闭环,全流程自动化:基于AI 智能体的任务规划机制,自主执行“目标校验 → 靶向探测 → 证据提取 → 报告生成”全流程,完全依据底层探针真实回包与服务存活状态推导结论,杜绝主观臆测。 多梯次精准裁定,细化处置优先级:摒弃传统非黑即白的粗暴告警,提供从“确认受害、暴露风险、已修复、潜在可疑”到“未见异常”的分级诊断结论,便于企业合理安排修复工期。 支持在野痕迹追溯,大幅降低取证成本:在判定漏洞的同时,深度监测跨请求状态残留与会话标识异常,能够直接告警目标是否曾遭受过外部在野攻击尝试,为企业省去数天的人工应急取证成本。
走出“被动救火” 常态化运营需要怎样的闭环体系? 面对攻防两端同时提速的新常态,单一的工具购买或临时性的救火通报,已经难以应对复杂的安全挑战。企业更需要的,是一套能够持续运转的闭环体系。
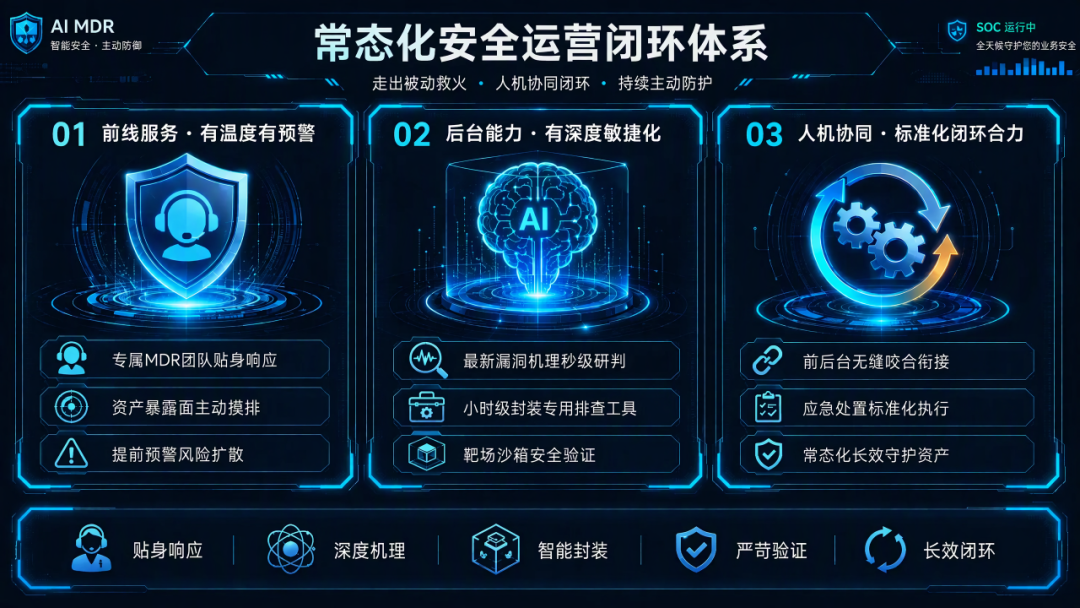
前线服务有温度、有预警:专属 MDR 运营团队贴身响应,把风险拦截在扩散之前; 后台能力有深度、敏捷化:依托 AI 智能体技术,AI MDR 能够将最新的漏洞机理在小时级内封装为开箱即用、安全可信的排查工具; 人机协同形成闭环合力:前后台无缝咬合,让每一次突发应急都能标准化、平稳有序地落地交付。
当攻击窗口以小时计 安全运营也需要新模式 在传统模式下,企业面对突发重大漏洞往往经历漫长的接力链路:情报团队发现通报、研究人员逆向分析、攻防人员写出 PoC、运维团队再开会决定怎么查。不仅时间窗口容易被击穿,很多时候后方即便有了 PoC,一线也没敢上生产环境运行的无害化检测工具。 为此,亚信安全将 MDR 专业托管服务 与 AI MDR 数字员工产品深度结合,探索出人机协同的高效运转新范式。 亚信安全MDR运营服务:立足企业真实业务视角,由专家团队提供 7×24 小时全天候托管,涵盖威胁主动研判、资产暴露面排查与实地闭环处置,为客户提供贴身、长效的安全保障底座。 亚信安全AI MDR数字员工:基于多智能体大模型架构,将顶级运营专家、攻防专家等实战经验固化为威胁分析专家、渗透测试专家、数字猎手、应急响应专家等多类专业数字员工,帮助企业构建全天候、智能化的安全运营能力。
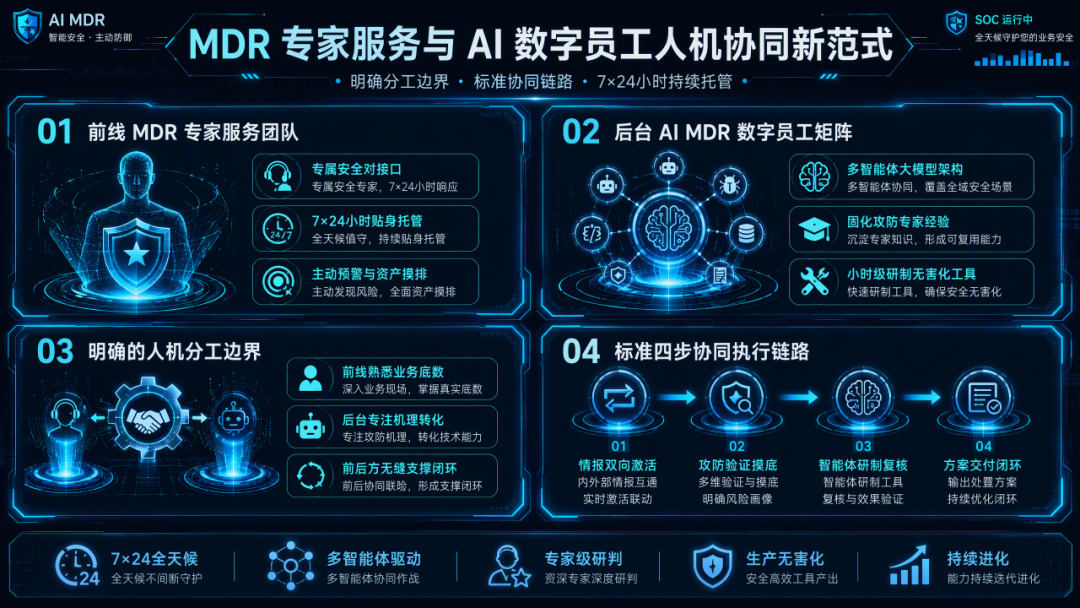
明确的分工边界 前线 MDR 服务团队:作为客户的专属安全对接口,运营专家熟悉客户资产底数与业务特性,第一时间主动定向推送风险预警,并全程跟进摸排进度,指导排查与加固落地。 后台 AI MDR 产研攻防团队:依托多智能体架构与受控靶场,将红队专家的深层漏洞机理快速转化为标准化、轻量化、生产无害的“专用检测智能体”,作为武器反哺前线与客户。 标准的协同执行链路 面对突发高危威胁,团队执行高效规范的工作机制: 第一步:情报双向激活。后方获取一手机理与验证样本,前线服务人员随即向签约客户发起主动预警; 第二步:攻防验证与资产摸底。攻防人员在受控沙箱验证触发边界;前线服务专家同步协助客户梳理对外暴露的 PHP 资产清单; 第三步:智能体研制与安全复核。研发团队基于智能体平台快速封装专用检测工具,严苛复核生产环境无害性; 第四步:方案交付与闭环排查。前线服务人员将验证通过的检测智能体与操作手册直达客户服务群,协助企业开展现场自查与风险收敛。
从“被动临时救火”走向“人机协同的持续托管”,当漏洞生成的时钟被不断拨快,唯有体系化的机制创新,才能真正守护企业的核心数字资产!
分享到微信
X