股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
12小时攻入Anthropic内部:被攻破的不是模型,是身份链条
发布时间 :2026年10月27日
类型 :公司新闻
分享:
10月26日,据相关媒体报道,一家网络安全研究机构的研究人员在启动AI Agent后不足12小时,即找到进入Anthropic内部业务系统的路径,并接触到会议记录、员工薪酬与录用信息,以及涉及该公司前沿模型的内部通讯内容。
Anthropic随后作出回应,确认相关研究人员访问了其销售、人力资源与IT系统中的一部分,涉及部分客户与合作伙伴的商业联系信息及少量基础用户账户记录;同时称客户与模型的对话内容、模型生成结果、源代码与模型权重未被触及。双方对暴露范围与严重程度的判断存在分歧,但这并不改变一个基本事实:一家前沿AI企业的内部业务系统,确实在不足12小时内被AI Agent攻入。
据悉,本次测试在Anthropic漏洞披露计划框架下开展,属授权行为,并非恶意入侵。但这恰恰使结论更具警示意义——如果一次以发现漏洞为目的、受规则约束的合规测试,都能在半天内走通这条路径,那么以窃取与破坏为目的的攻击者只会更快。也正因如此,该事件的价值不在于"谁被攻破",而在于它将一条长期隐匿于视野之外的路径清晰地呈现出来:在不足12小时内,AI Agent究竟凭借什么得以连续通行?
边界之失:
正门未被突破,侧门已然敞开
Anthropic发言人的一处细节值得审视:该机构曾以数日时间尝试直接攻入其软件系统,未能奏效,随后转向第三方商业工具。核心系统未被正面突破,第三方软件成为实际入口。
这一选择并非偶然。长期以来,企业普遍将预算、监控与响应能力集中于自认定的核心资产——对AI企业而言是模型权重与训练代码,对金融机构是核心账务系统,对制造企业是工艺与图纸。而人力资源系统、销售CRM、协同办公、身份认证与外包服务商,这些为支撑业务运转而接入的第三方软件,往往处于安全视野的边缘。其共同特征十分明确:由外部厂商开发、与核心系统互通、持有大量账号权限,且在全行业高度集中于同一批供应商。
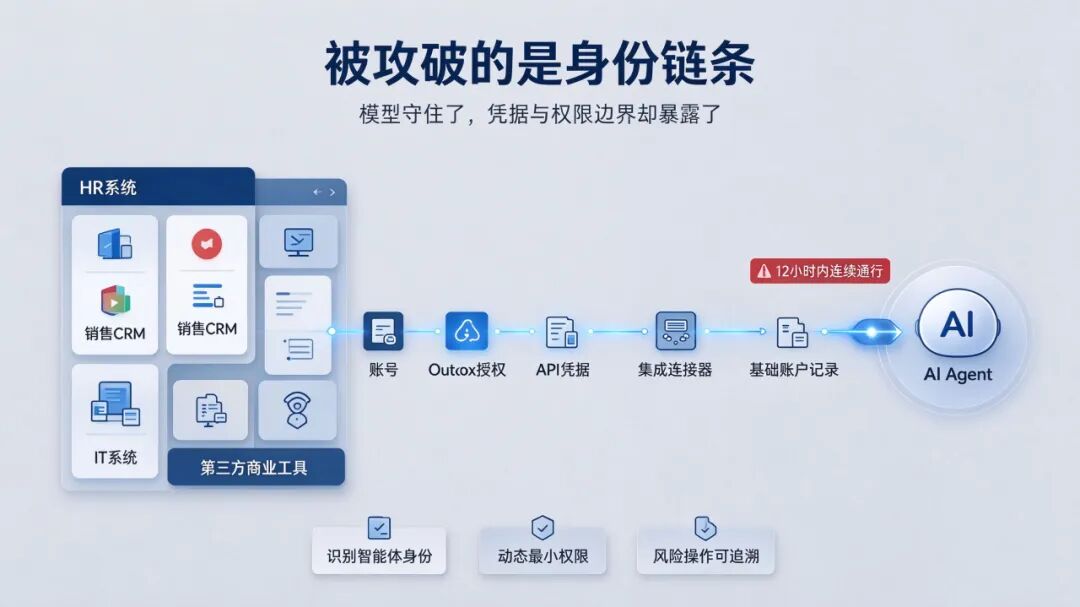
AI Agent攻击的核心突破口:身份信任链条
该机构在报告中的一句判断值得业界重视:通用企业软件中的漏洞竟足以危及最先进机构的基础设施,这一事实应当为每一家企业敲响警钟。
速度之变:
12 小时,攻击节奏被推入"机器时间"
传统渗透测试的节奏由人决定:观察、判断、休整、等待窗口期。AI Agent的特质则在于无需逐步确认即可连续执行多步任务——可持续试错,在路径受阻时即刻转向,并将大量细微异常串联为完整通路。12小时因此不仅是一项技术指标,更是一次量级变化:攻击周期从"数周至数月"被压缩至"一个工作日之内"。
防守方若仍以人的节奏响应,必然滞后。有审阅过该报告的业内首席信息安全官评价称,将第三方应用程序接入企业系统所带来的风险,"对所有人来说都是一个极其严重的问题"。
Anthropic的处置过程则从另一侧印证了节奏的价值:其监控系统在报告提交之前已标记部分活动,并于当日切断访问权限、停用涉事商业软件,直至供应商确认漏洞修复后方予恢复。在这场12小时的攻防中,起决定作用的并非"是否发现",而是"发现之后多久完成切断"。
本质之辨:
被攻破的,是一条身份链条
回到那份存在争议的访问范围,其中最易被忽略的一项恰恰最值得审视——"少量基础用户账户记录"。这一项由Anthropic方面明确确认,也正是理解整条攻击路径的关键切口。
在攻击链上,账户记录从来不只是被窃取的数据,更是可被继续使用的凭据。该机构部署的Agent之所以能在半日内自行政系统进入销售系统、再抵达IT系统,依凭的并非某一处孤立的漏洞,而是一条完整的身份链条:账号、OAuth授权、API凭据、集成连接器。这些系统本就相互打通,而维系其打通的,通常是凭据本身。
由此,问题应当被如此提出:企业内部有多少此类凭据处于流通状态?除员工之外,还有多少智能体、自动化程序与集成任务正以账号身份持续运行?其权限由谁授予、何时失效、执行过何种操作、能否被及时回收?
这正是近年来被反复提及、却少有企业真正厘清的"非人身份"(NHI)议题。当智能体开始规模化接入业务系统,非人身份的数量将以远超员工规模的速度增长,而治理方式往往仍停留于"建号、授权、长期有效"的初始阶段。就本次事件而言,最值得记住的判断或许是:模型权重得以守住,身份凭据却未纳入同等管控。
治理之要:
管住智能体行为,先厘清其身份
由此,事件真正提出的问题并非"AI是否会攻击人",而是:当智能体成为企业内部的一类身份主体,企业依据什么界定其权限边界与行为范围。
在亚信安全看来,答案应落于一套贯通身份、意图、行为与审计的治理体系。围绕业界首发的智能体信任框架ATF,亚信安全智能体身份安全平台以"身份+意图+行为+审计"为主线,将其转化为三项可即刻推进的工作:
确立智能体的可见性与唯一身份
依托AI-BOM的主动探测与被动监听能力,将业务团队自行构建的影子智能体、以及尚未纳管的工具与连接纳入视野,为智能体、大模型、工具与API建立独立可验证的数字身份,并将人类身份与非人身份纳入统一治理体系——首先回答"由谁代为执行"。
使权限随任务而定
而非随账号而设
传统权限体系面向"人"设计,一个账号对应一套静态角色,登录即生效。智能体所需的则是意图驱动的动态授权:在工具调用发生之前,依据意图、上下文与风险实时裁决,实现工具级、行级、字段级的最小权限,且无需改造既有API。回到本次损失清单:薪酬与录用信息本应处于最严格的访问控制之下,而在多数企业里,它与一个智能体之间的距离,仅有一个API之遥。
高风险操作须有人及时踩下刹车
且全过程可追溯
批量导出、生产变更、凭据读取、外部连接、敏感数据访问等操作,应触发暂停、审批、接管乃至终止;同时将智能体的思维链、工具调用链与身份传播路径固化为可信证据链,使"由谁发起、基于何种意图、调用了什么、结果流向何处"在事后得以完整还原,多智能体协作场景亦然。
本次事件中,Agent来自外部;但在更多场景下,风险源于企业自身授予的那一份权限。当一个持有数据访问权的智能体接收到边界模糊的指令,它是否会在"合规"的表象下,将超出授权范围的数据一并输出——这一问题与Anthropic所经历的12小时,指向同一命题。
模型能力可以领先,但安全防线从不由单一环节独自支撑。
分享到微信
X