股票代码:688225
打开微信“扫一扫”,开启安全数字世界之旅
截图或长按保存至相册,使用微信扫一扫
银狐疯狂进化,看AI如何"猎狐"!亚信专项方案获IDC推荐
发布时间 :2026年11月02日
类型 :公司新闻
分享:
木马文件已经删除,为什么告警又出现了?终端装了安全软件,为什么仍有可疑程序在运行?一台电脑感染之后,究竟还有多少资产受到影响?面对持续变种、隐蔽执行和反复拉起的“银狐”,企业需要把入口防范、终端检测、网络阻断和处置复核衔接起来。 近日,IDC发布《中国“银狐”木马专项防护解决方案市场洞察,2026》,亚信入选该报告推荐的代表厂商,“银狐”木马专项防护解决方案同步被收录。亚信以产品协同与专家运营构建全生命周期治理体系,帮助企业应对从社工投递到隐蔽执行、远控外联及感染后反复拉起的治理难题。
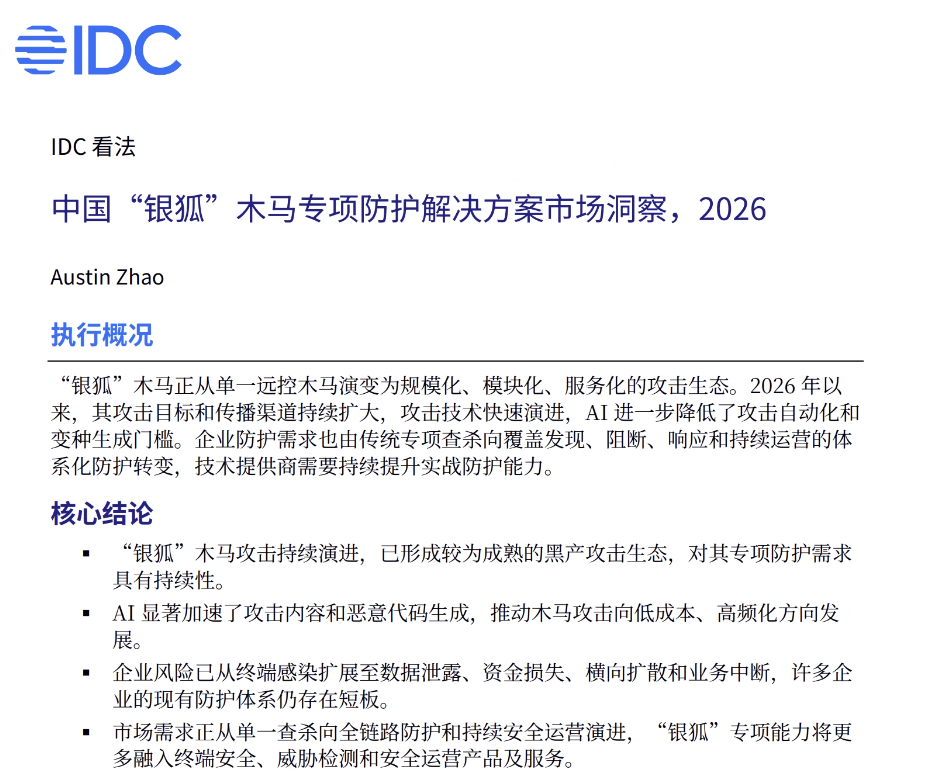
IDC指出,“银狐”正从单一远控木马演变为规模化、模块化、服务化的攻击生态。生成式AI降低了攻击内容与恶意代码的生产门槛,推动攻击向低成本、高频化发展。 攻击入口已从邮件延伸至即时通信、仿冒软件下载站、搜索引擎投毒与协作平台;部分变种通过合法程序加载恶意模块、内存执行和进程注入隐藏自身,还会利用存在漏洞的驱动程序干扰安全防护。一旦终端失陷,影响可能进一步延伸至数据泄露、账号冒用、转账诈骗和内网扩散。
面对这类持续性威胁,防护效果取决于多个环节能否协同:既要发现异常,也要判断影响范围、执行处置,并检查是否还有残留与重复投递来源。
亚信“银狐”木马专项防护解决方案,以AI XDR为关联分析与响应中枢、TrustOne为终端防护支点,协同云主机安全DeepSecurity、防毒墙、邮件安全、网络威胁检测和沙箱分析等能力,并配套MSS托管安全运营服务,形成“检测—研判—处置—复核”的治理闭环。
TrustOne:深入内存与行为 发现伪装之下的恶意执行
银狐频繁变换文件形态,还可能借助合法程序执行恶意代码。终端检测需要关注程序运行后做了什么。 亚信新一代终端安全TrustOne结合静态文件检测、动态内存检测、IOA行为检测与IOC外联阻断等能力,从文件、内存、行为和通信等维度识别威胁。针对“白加黑”、异常模块加载、进程注入等手法,TrustOne通过内存运行时检测与行为分析发现可疑活动;结合进程与网络上下文定位恶意外联来源,并支持终端隔离、恶意进程终止和文件隔离等响应动作。针对社工投递入口,TrustOne还可通过下载源管控与社工钓鱼管控,限制风险文件进入终端。从入口收敛到运行检测,再到隔离与清理,帮助安全团队在终端侧形成连续的防护与处置链路。 从终端威胁防护,延伸至AI智能体运行安全。随着AI应用和智能体进入办公场景,企业终端上的安全边界也在变化。如果攻击者控制了终端,还可能进一步利用已获授权的工具、文件和业务系统,扩大风险影响。 TrustOne通过终端AIDR能力,将防护视野从传统终端扩展至AI资产和智能体运行过程。围绕AI资产管理、任务管理、行为记录与检测响应,帮助企业看清终端上部署了哪些AI应用和智能体、正在执行什么任务、是否出现异常行为。针对数据访问、行为执行与对外连接等关键边界,TrustOne可结合安全策略进行风险告警和行为阻断,并支持终止或卸载Agent、收敛权限,以及联动AI XDR开展响应,让终端在应对银狐等传统威胁的同时,也具备面向AI应用场景的安全治理能力。
邮件与网络安全:前移检测关口 阻断恶意通信
一封带有诱饵附件的邮件、一次伪装成正常业务的外联,都可能是攻击链中的关键环节。亚信通过邮件、网络检测与分析能力,为终端防护提供更多线索和阻断节点。 DDEI邮件安全网关在邮件入口识别风险文件,结合沙箱动态分析补充恶意载荷的行为证据,帮助发现静态特征之外的可疑活动。 防毒墙结合威胁情报开展恶意文件与木马通信检测,并与AI XDR协同应用恶意地址、文件哈希等指标,将情报转化为边界侧封堵动作。网络威胁检测能力进一步提供内网可疑通信线索,辅助安全人员判断感染范围与扩散风险。 邮件、终端和网络侧证据共同参与分析,有助于回答“从哪里进入、由哪个进程执行、正在与谁通信”,为后续联动处置提供依据。
DeepSecurity: 将防护延伸至云主机与业务承载环境
办公终端失陷后,还需要关注攻击是否触及服务器与云主机。亚信云主机安全DeepSecurity协同终端与网络防护,将主机异常行为监测、入侵检测和虚拟补丁等能力纳入整体防御体系。 通过关注异常进程、异常登录及漏洞利用等风险,帮助安全团队补充业务承载环境的可见性,并为限制攻击进一步扩散提供防护支撑。企业可结合自身架构与业务需求,配置相应防护能力。
AI XDR:把分散线索关联成事件 把研判结果转化为行动
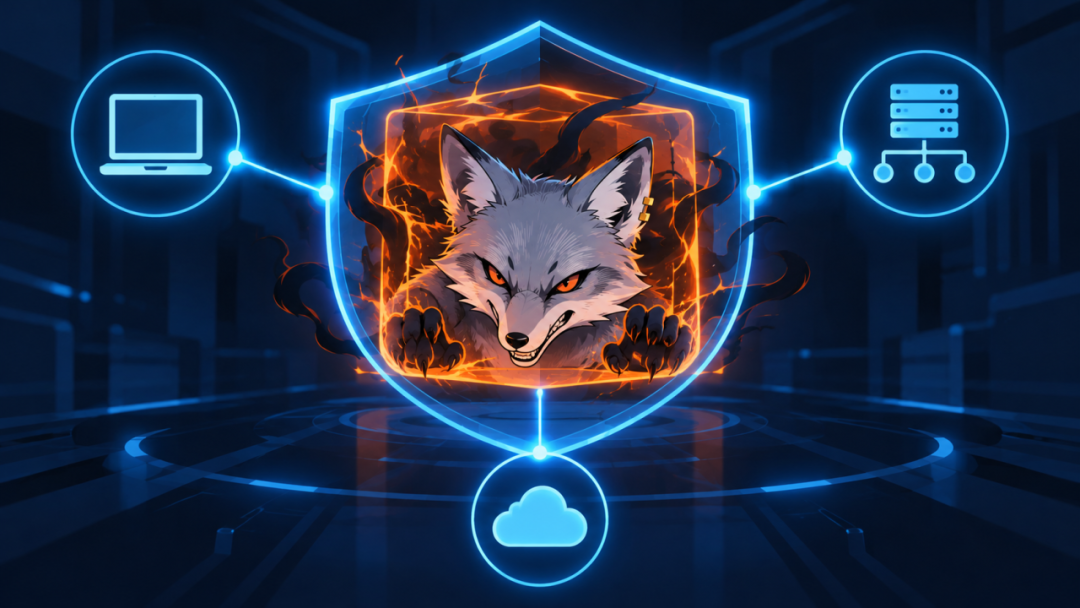
当邮件、终端与网络各自产生告警时,安全团队需要尽快判断:这些告警是否属于同一场攻击?哪些资产需要优先处置? 亚信联动防御系统AI XDR以安全数据与AI能力为基础,将分散在终端、网络、邮件等环节的线索关联起来,辅助安全团队发现、研判和响应银狐威胁。 AI辅助研判:从海量告警中找到值得关注的事件。依托信立方安全大模型,AI XDR结合多源安全数据和威胁情报,辅助告警降噪与事件分析,帮助安全人员从繁杂的提示中聚焦高风险线索。银狐专项治理模块同时运用泛化行为规则和关联规则,将进程、文件、模块加载和网络通信等证据串联成威胁事件。 攻击链关联:从单个异常看见前后关联。例如,邮件侧发现可疑附件,终端侧出现异常模块加载,网络侧又捕获可疑外联,单条记录可能难以说明问题。AI XDR汇聚相关证据,辅助分析投递、执行和远控等环节,帮助安全人员判断事件影响范围、确定排查重点。 智能编排与联动响应:让研判结果推动处置。AI XDR支持自动编排和AI辅助决策,可结合实际部署与策略联动终端、网络等安全产品,开展终端隔离、恶意进程终止、文件隔离和网络封堵等操作。复杂事件由安全专家继续分析与复核,形成机器与人工协同的治理流程。 在已公开的客户实践中,亚信安全曾披露,某跨国制造服务企业面对银狐及勒索软件威胁时,运用AI XDR开展AI驱动的端网联动分析。银狐专项方案则通过持续更新规则、情报与处置流程,帮助企业跟进攻击手法的演变。 产品协同的价值,在于让一处发现的威胁线索能够用于关联排查与联动响应,减少逐台查找、跨系统核对的工作负担。
AI MDR与专家协同: 让“猎狐”从一次处置走向持续运营
银狐变种不断出现,企业需要持续跟踪新情报、分析告警、排查重点资产,并在事件处置后检查是否仍有残留。木马可能通过启动项、服务或计划任务等机制持续驻留,清除表面文件之后,仍需排查关联组件和重复投递来源。 亚信安全信哨AI SenSo · AI MDR数字员工将威胁分析、情报预警、主动狩猎和应急响应等专业能力融入安全运营工作。在银狐治理场景中,可结合实际运营任务,参与告警分析、威胁线索梳理、重点资产排查与事件调查,帮助安全团队更及时地发现和处理风险。 对于复杂攻击及反复感染问题,AI数字员工可与安全专家协同:由AI参与持续监测和分析,专家进一步研判攻击路径、处置持久化机制并复核清理结果,形成可追溯的处置记录,推动安全运营从发现威胁延伸至持续治理。 同时,亚信结合威胁研究、样本分析与实际案件复盘,持续更新检测规则、威胁情报和处置流程,帮助企业跟进银狐攻击手法变化。
亚信持续跟踪银狐变种及其对抗手法。此前公开的研究已披露利用漏洞驱动、嵌套“白加黑”链路及多重持久化机制的攻击样本,为检测与处置策略提供实战依据。本次IDC报告介绍,方案依托百万量级威胁情报和持续发布的专项分析报告,推动治理能力更新迭代;已在金融、制造、政务、能源、医疗、教育等行业广泛部署,并经过超大规模环境的实战验证。 对于终端数量多、分支机构分散的组织,产品联动有助于统一分析与响应;对于安全运营人力有限的企业,专家服务可补充日常监测和复杂事件处置能力。企业可围绕现有部署、关键业务和运营资源,规划适合自身的银狐专项防护方案。 从识别一份可疑文件,到还原攻击过程、阻断恶意活动,再到复核清理结果,亚信将持续以AI XDR牵引体系化联动,提升企业对银狐及其变种的持续治理能力,守护数据、资金与业务安全。
分享到微信
X